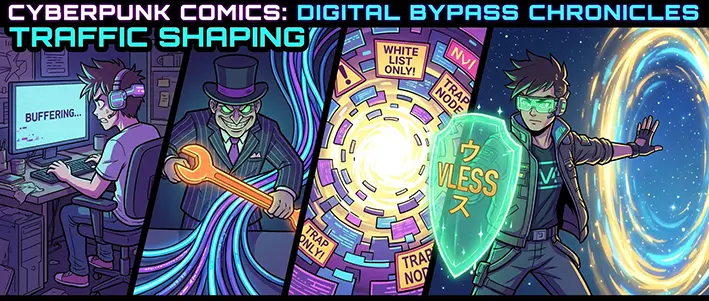
Dans l'espace public, il est encore d'usage de diviser les incidents réseau en deux catégories : « de vilains hackers ont piraté un service » et « le régulateur a bloqué un protocole indésirable ». C'est une vision naïve. Ce qui se passe actuellement dans l'infrastructure réseau — des nouvelles réglementations sur la déconnexion forcée des abonnés « en cas de suspicion d'incident cyber » jusqu'à l'introduction massive de listes blanches nationales — dessine une réalité fondamentalement différente.
L'ère des blocages classiques par IP et noms de domaine est révolue. C'est la ségrégation architecturale du trafic qui s'impose, où la plus grande menace pour la vie privée ne réside pas dans l'interception de paquets, mais dans la tentative des monopoles de parquer l'ensemble des échanges de données dans de prétendues « réserves de confiance ».
Analysons pourquoi ce modèle est vicieux au niveau physique et pourquoi un tunnel personnel constitue aujourd'hui un outil de survie en ligne, et non plus un simple moyen d'ouvrir une page bloquée.
1. L'anatomie de la « dégradation silencieuse » : quand le shaping remplace l'interdiction
Lorsqu'un régulateur ou un opérateur télécom doit limiter du trafic indésirable, il n'affiche plus de bandeau d'avertissement « Accès restreint ». Cela engendre des risques juridiques, provoque l'indignation et se retrouve instantanément dans les rapports de surveillance.
La méthode moderne consiste en une dégradation algorithmique artificielle.
Sur les nœuds frontaliers (DPI), des profils sont activés avec une limitation stricte de la fenêtre TCP (TCP Window), une distorsion artificielle de la file d'attente (Bufferbloat) et un abandon sélectif des paquets SYN/ACK lors de la détection de signatures entropiques caractéristiques. Pour l'utilisateur, cela se traduit par une « mauvaise connexion » :
- les paquets partent formellement, mais le temps de latence (RTT) s'envole, passant de 20 ms à des valeurs catastrophiques de 2000 à 3000 ms ;
- les sessions TCP se rompent par expiration du délai (timeout) ;
- le streaming vidéo et les WebSockets sécurisés s'effondrent, rendant impossible le fonctionnement des services interactifs.
L'opérateur hausse alors les épaules en invoquant la « charge aux heures de pointe » ou « les interférences radio », bien qu'une traçabilité montre clairement que le lien local interne est propre et que le bouchon artificiel a été créé précisément sur la première passerelle frontalière d'inspection. C'est une censure de la qualité qu'il est presque impossible pour l'utilisateur lambda de contester.
2. Le paradoxe des listes blanches : la cible idéale pour les attaques ciblées
La logique des opérateurs et des régulateurs leur semble irréprochable : « Autorisons uniquement l'accès aux passerelles vérifiées et aux services nationaux, et étouffons tous les protocoles externes incontrôlés ».
En théorie, cela est présenté comme une lutte contre les fuites et les botnets. En réalité, c'est la création d'une vulnérabilité architecturale colossale.
Lorsque le trafic de millions d'utilisateurs est canalisé de force dans le goulet d'étranglement des périmètres « autorisés » :
- La concentration des données. N'importe quelle base de données étatique ou passerelle d'authentification régionale se transforme en point de défaillance unique. Auparavant, un attaquant devait cibler des nœuds distribués ; désormais, il lui suffit de compromettre une seule passerelle valide issue de la liste blanche.
- Les attaques par profil légitime (Living off the Land). De récentes fuites massives d'identifiants et de bases clients ont clairement démontré que les attaquants ne forcent plus le périmètre de front. Ils utilisent des comptes tiers compromis et des instances cloud autorisées, dont le trafic se trouve dans la zone de confiance.
- Un pool d'adresses connu de tous. Les sous-réseaux publics des VPN commerciaux sont identifiés par les systèmes d'analyse du trafic bien avant que vous ne cliquiez sur « Connexion ». Leurs plages IP sont automatiquement marquées comme à haut risque et finissent soit dans un trou noir (blackhole), soit sous un throttling en arrière-plan.
- La vulnérabilité informationnelle des signatures. Les protocoles standard (même modernes, mais non masqués) sont instantanément repérés par les analyseurs heuristiques en raison de la taille des paquets, de la structure de la négociation (handshake) et de l'absence de simulation d'un trafic TLS réel.
- L'illusion de l'isolation. En achetant l'accès à un serveur partagé pour quelques dollars, vous partagez une passerelle de sortie unique avec des centaines de voisins inconnus. Il suffit que l'un d'eux lance un script parasite pour que l'ensemble du nœud soit rapidement banni par les filtres des dorsales réseau.
- Le masquage de transport (Stealth/Obfuscation). Le trafic doit ressembler à une session ordinaire et légitime vers un grand service web de confiance (par exemple, un TLS 1.3 standard doté de certificats valides). Le DPI ne doit posséder aucun point d'ancrage pour classifier le protocole.
- Une architecture cloud dédiée. L'hébergement de votre propre point de sortie sur des infrastructures de dorsale indépendantes de premier ordre (fournisseurs Tier-1 de type Google Cloud). Cela garantit que votre adresse n'est pas polluée par l'activité d'autrui et que votre canal est protégé contre le trafic de pacotille directement au niveau du réseau mondial.
- Le contrôle total de l'équipement terminal. Le rejet des « boîtes noires » des opérateurs et des modems verrouillés dont les paramètres de modulation et de radiofréquence sont cachés derrière un micrologiciel fermé. Si vous ne contrôlez pas votre routeur et ne voyez pas les métriques brutes du canal, vous ne contrôlez pas votre sécurité.
La liste blanche ne protège que contre le bruit non qualifié. Face à une attaque ciblée menée via les canaux autorisés, elle est totalement aveugle.
3. Pourquoi le VPN grand public prêt-à-porter ne fonctionne plus
Par habitude, la plupart des utilisateurs cherchent leur salut dans des VPN de masse gratuits ou bon marché. Mais face à un DPI strict, c'est une impasse.
4. La seule infrastructure viable : l'infrastructure souveraine
La sécurité et la stabilité en réseau ne se résument plus au téléchargement du « bon logiciel ». C'est une question de possession de sa propre présence réseau (PoP).
Pour éviter que les données ne fuient par des passerelles d'intermédiaires poreuses et que la connexion ne meure sous le shaping vespéral du régulateur, le périmètre réseau doit reposer sur trois principes :
Résumé
Le paysage réseau est devenu rigide et pragmatique. Les listes blanches n'évitent pas les fuites, les filtres des opérateurs étouffent la connexion sous couvert d'optimisation, et les services de protection de masse perdent du terrain face à la pression du DPI.
La seule façon de préserver son indépendance, sa vitesse et sa vie privée est d'abandonner les béquilles publiques pour bâtir un périmètre réseau personnel et isolé. On ne peut tromper la physique des réseaux : le contrôle n'appartient qu'à celui qui détient les clés de sa propre passerelle.