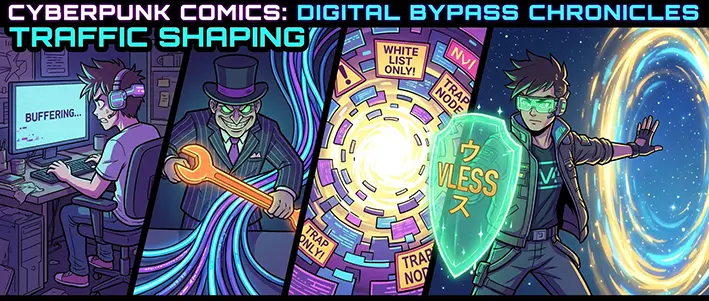
В публичном пространстве до сих пор принято делить сетевые инциденты на две категории: «злые хакеры взломали сервис» и «регулятор снова заблокировал неугодный протокол». Это наивный взгляд. То, что происходит в сетевой инфраструктуре прямо сейчас — от новых регламентов регуляторов по принудительному отключению абонентов «при подозрении на киберинцидент» до массового внедрения национальных белых списков — формирует принципиально другую реальность.
Эра классических блокировок по IP и доменным именам закончилась. На смену пришла архитектурная сегрегация трафика, где главная угроза приватности кроется не в перехвате пакетов, а в попытке монополий загнать весь обмен данными в так называемые «доверенные резервации».
Разберем, почему эта модель порочна на физическом уровне и почему персональный тоннель сегодня — это инструмент выживания в сети, а не просто способ открыть заблокированную страницу.
1. Анатомия «тихой деградации»: как шейпинг подменяет собой запрет
Когда регулятору или оператору связи нужно ограничить нежелательный трафик, они больше не вывешивают предупреждающую плашку «Доступ ограничен». Это создает юридические риски, вызывает возмущение и моментально попадает в мониторинговые сводки.
Современный метод — искусственная алгоритмическая деградация.
На пограничных узлах (DPI) активируются профили с жестким ограничением TCP Window, искусственным искажением очереди (Bufferbloat) и селективным отбрасыванием SYN/ACK-пакетов при обнаружении характерных энтропийных сигнатур. Для пользователя это выглядит как «плохая связь»:
- пакеты формально уходят, но круговая задержка (RTT) взлетает с 20 мс до катастрофических 2000–3000 мс;
- TCP-сессии рвутся по таймауту;
- потоковое видео и защищенные веб-сокеты схлопываются, делая работу интерактивных сервисов невозможной.
Оператор при этом разводит руками, ссылаясь на «нагрузку в часы пик» или «радиопомехи», хотя трассировка четко показывает: внутренний локальный линк чист, а искусственная пробка создана ровно на первом пограничном шлюзе инспекции. Это цензура качества, которую рядовому пользователю почти невозможно оспорить.
2. Парадокс белых списков: идеальная мишень для целевых атак
Логика операторов и регуляторов кажется им безупречной: «Давайте разрешим доступ только к проверенным шлюзам и отечественным сервисам, а все внешние неконтролируемые протоколы задушим».
В теории это преподносится как борьба с утечками и ботнетами. В реальности — это создание колоссальной архитектурной уязвимости.
Когда трафик миллионов пользователей принудительно загоняется в узкое горлышко «разрешенных» периметров:
- Концентрация данных. Любая государственная база или региональный шлюз авторизации превращается в точку отказа. Если раньше злоумышленнику требовалось атаковать распределенные узлы, теперь достаточно скомпрометировать один валидный шлюз из белого списка.
- Атаки через легитимный профиль (Living off the Land). Недавние масштабные утечки удостоверений и клиентских баз наглядно доказали: атакующие больше не ломают периметр в лоб. Они используют скомпрометированные учетные записи третьих лиц и авторизованные облачные инстансы, трафик которых находится в доверенной зоне.
Белый список защищает только от неквалифицированного шума. Перед целевой атакой через разрешенные каналы он абсолютно слеп.
3. Почему публичный VPN-ширпотреб больше не работает
Большинство пользователей по привычке ищут спасение в бесплатных или дешевых массовых VPN. Но в современных реалиях жесткого DPI это тупиковая ветка.
- Пул адресов на ладони. Публичные подсети коммерческих VPN известны системам анализа трафика задолго до того, как вы нажмете кнопку «Подключиться». Их IP-диапазоны автоматически метятся как высокорисковые и либо уходят в полный блэкхол, либо попадают под фоновый троттлинг.
- Сигнатурная уязвимость. Стандартные протоколы (даже современные, но не замаскированные) мгновенно вычисляются эвристическими анализаторами по размеру пакетов, структуре рукопожатия и отсутствию имитации реального TLS-трафика.
- Иллюзия изоляции. Покупая доступ к общему серверу за пару долларов, вы делите один выходной шлюз с сотнями неизвестных соседей. Достаточно одному из них запустить паразитный скрипт — и весь узел оперативно банится магистральными фильтрами.
4. Единственная жизнеспособная модель: суверенная инфраструктура
Безопасность и стабильность в сети перестали быть вопросом скачивания «правильной программы». Это вопрос владения собственной точкой присутствия.
Чтобы данные не текли через дырявые шлюзы посредников, а соединение не умирало от вечернего регуляторного шейпинга, сетевой контур должен строиться на трех принципах:
- Транспортная маскировка (Stealth/Obfuscation). Трафик обязан выглядеть как рядовая, легитимная сессия к крупному доверенному веб-сервису (например, обычный TLS 1.3 с валидными сертификатами). У DPI не должно быть зацепок для классификации протокола.
- Выделенная облачная архитектура. Размещение собственной точки выхода на независимых магистральных мощностях первого эшелона (Tier-1 провайдеры уровня Google Cloud). Это гарантирует, что ваш адрес не загажен чужой активностью, а канал защищен от объемного мусорного флуда прямо на уровне глобальной сети.
- Полный контроль оконечного оборудования. Отказ от операторских «черных ящиков» и залоченных модемов, где параметры модуляции и радиочастоты скрыты за закрытой прошивкой. Если вы не контролируете свой маршрутизатор и не видите сырые метрики канала, вы не контролируете свою безопасность.
Резюме
Сетевой ландшафт стал жестким и прагматичным. Белые списки не спасают от сливов, операторские фильтры душат связь под видом оптимизации, а массовые сервисы защиты сдают позиции под прессингом DPI.
Единственный способ сохранить независимость, скорость и приватность — перестать полагаться на общественные костыли и строить персональный, изолированный сетевой периметр. Физику сетей обмануть нельзя: контроль находится только у того, кто владеет ключами от собственного шлюза.