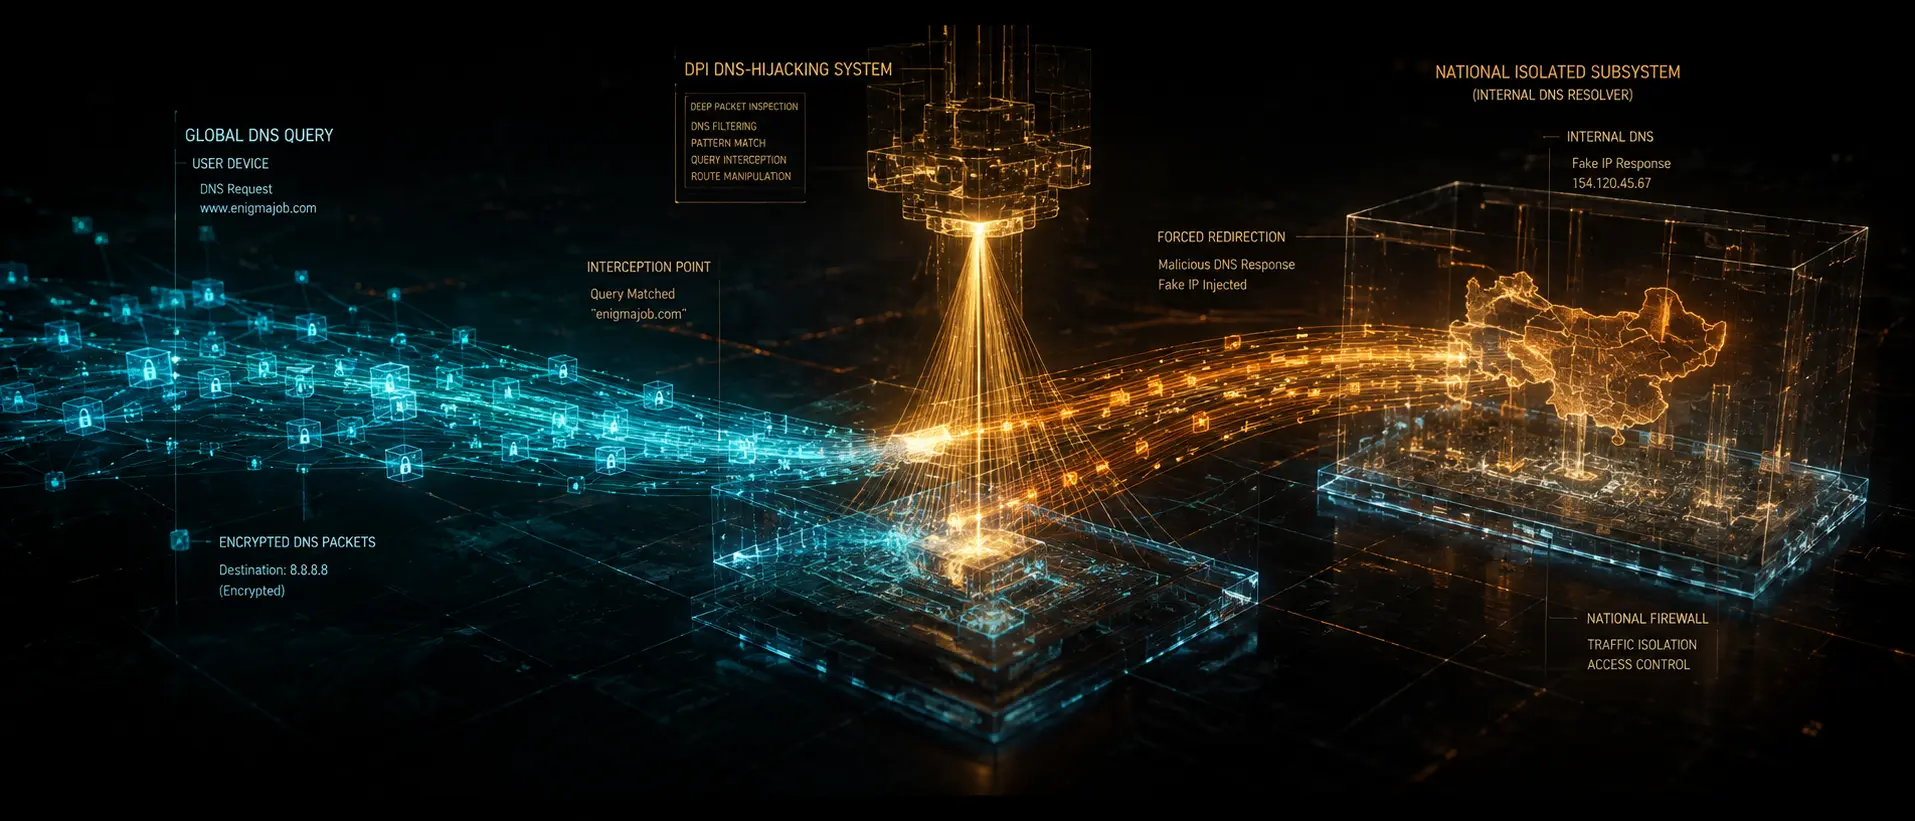
La fuite d'initiatives de régulation et les données de surveillance d'hier ont confirmé le passage de la censure à sa phase suivante : la fermeture des deux principales « zones grises » exploitées pendant des années par les ingénieurs réseau et les architectes de piles proxy, à savoir — **le masquage du transit sous des préfixes de listes blanches** et **la résolution via des résolveurs DNS publics (Google 8.8.8.8, Cloudflare 1.1.1.1)**.
Analysons les mécanismes internes de ces dispositifs et les raisons pour lesquelles une configuration logicielle superficielle ne protège plus contre les fuites de résolution et la dégradation des connexions.
**1. La mécanique du DNS Hijacking sur les TSPU : du rejet de paquets au proxy transparent**
Jusqu'à présent, le blocage des résolveurs publics se résumait au filtrage du DNS-over-HTTPS (DoH) / DNS-over-TLS (DoT) par IP et SNI, ainsi qu'au DROP ponctuel de paquets UDP/TCP sur le port 53.
L'implémentation actuelle fonctionne différemment :
* Les TSPU sur les canaux dorsaux interceptent les paquets UDP sortants à destination de 8.8.8.8 et 1.1.1.1 sur le port 53.
* Au lieu d'interrompre la connexion (RST/DROP), un **redirection transparente (Transparent Proxy / DNS Spoofing)** vers les résolveurs nationaux (NSDI / DNS local du FAI) est exécutée matériellement.
* L'appareil client reçoit une réponse DNS valide dans son format au nom de 8.8.8.8, mais avec des adresses IP usurpées (0.0.0.0, adresses IP factices ou miroirs locaux).
```
[Client : Requête vers 8.8.8.8:53] ──► [TSPU : Interception UDP transparente] ──► [Résolveur NSDI]
│
[Client : IP usurpée « propre »] ◄── [TSPU : Falsification de l'IP source] ◄────────┘
```
Pour les systèmes d'exploitation, cela ressemble à une réponse normale : le système ne détecte aucune erreur réseau, met en cache le faux enregistrement A/AAAA et bloque l'accès au niveau applicatif sans le moindre délai d'attente (timeout).
**2. Rupture de connectivité : relégation des listes blanches dans des AS/sous-réseaux isolés**
La deuxième partie du problème concerne la division de l'espace d'adressage. Historiquement, les « listes blanches » (banques, marketplaces, services gouvernementaux) partageaient les systèmes autonomes (AS) et les sous-réseaux avec les CDN étrangers et les nœuds de transit. Cela permettait aux modules proxy de masquer le trafic en simulant un échange légitime avec des IP de confiance.
L'extraction des listes blanches vers des sous-réseaux isolés dédiés (Clean Pipes / BGP Community Sharding) permet au censeur de résoudre deux objectifs :
* **Compression du périmètre d'analyse :** Le trafic au sein des préfixes isolés est entièrement dispensé d'analyse approfondie L7, ce qui soulage la puissance matérielle des TSPU.
* **Boîte noire pour le reste du réseau :** Toute tentative d'établir un socket de transit sur une IP provenant du « pool blanc », si la destination physique ne se trouve pas à l'intérieur d'un data center autorisé, est éliminée au niveau des routes BGP périphériques.
**Réponse architecturale : comment éliminer la dégradation DNS et protéger le trafic**
Dans des conditions d'interception forcée du port 53 et de fragmentation des sous-réseaux, la stabilité de la connexion est assurée par une stricte discipline des piles client et serveur :
* **Exclusion du DNS en clair au niveau de l'interface réseau :** Interdiction absolue d'envoyer des paquets UDP/53 en clair dans le système d'exploitation. Toute requête DNS non chiffrée sortant du tunnel est garantie d'être interceptée par les TSPU.
* **Encapsulation stricte de la résolution (Tunnel-Only DoH / DoT) :** Les requêtes DNS doivent transiter exclusivement par des sockets chiffrés à l'intérieur du tunnel lui-même vers le résolveur interne du serveur (par exemple, Unbound / CoreDNS local du côté du VPS).
* **Protection contre les fuites DNS et WebRTC (DNS Leaks & WebRTC Leaks) :** Association obligatoire des sockets réseau à l'interface virtuelle (TUN/TAP) et désactivation de la résolution de noms parallèle via les interfaces du fournisseur physique (Split-DNS).
* **Abandon des modèles d'IP statiques des listes blanches :** Transition vers des protocoles de transport dynamiques dotés d'une randomisation complète de l'entropie et des délais temporels, indépendants des plages d'adresses de confiance.
Le système de filtrage passe d'interdictions grossières à une gestion transparente de l'espace d'adressage. Dans cette réalité, la fiabilité de l'infrastructure ne dépend plus d'une liste d'adresses, mais de la pureté mathématique de l'isolation du trafic.
#cybersecurite #DNS #TSPU #Blocages #ListesBlanches #DPI #SecuriteReseau #vpn-top-shop