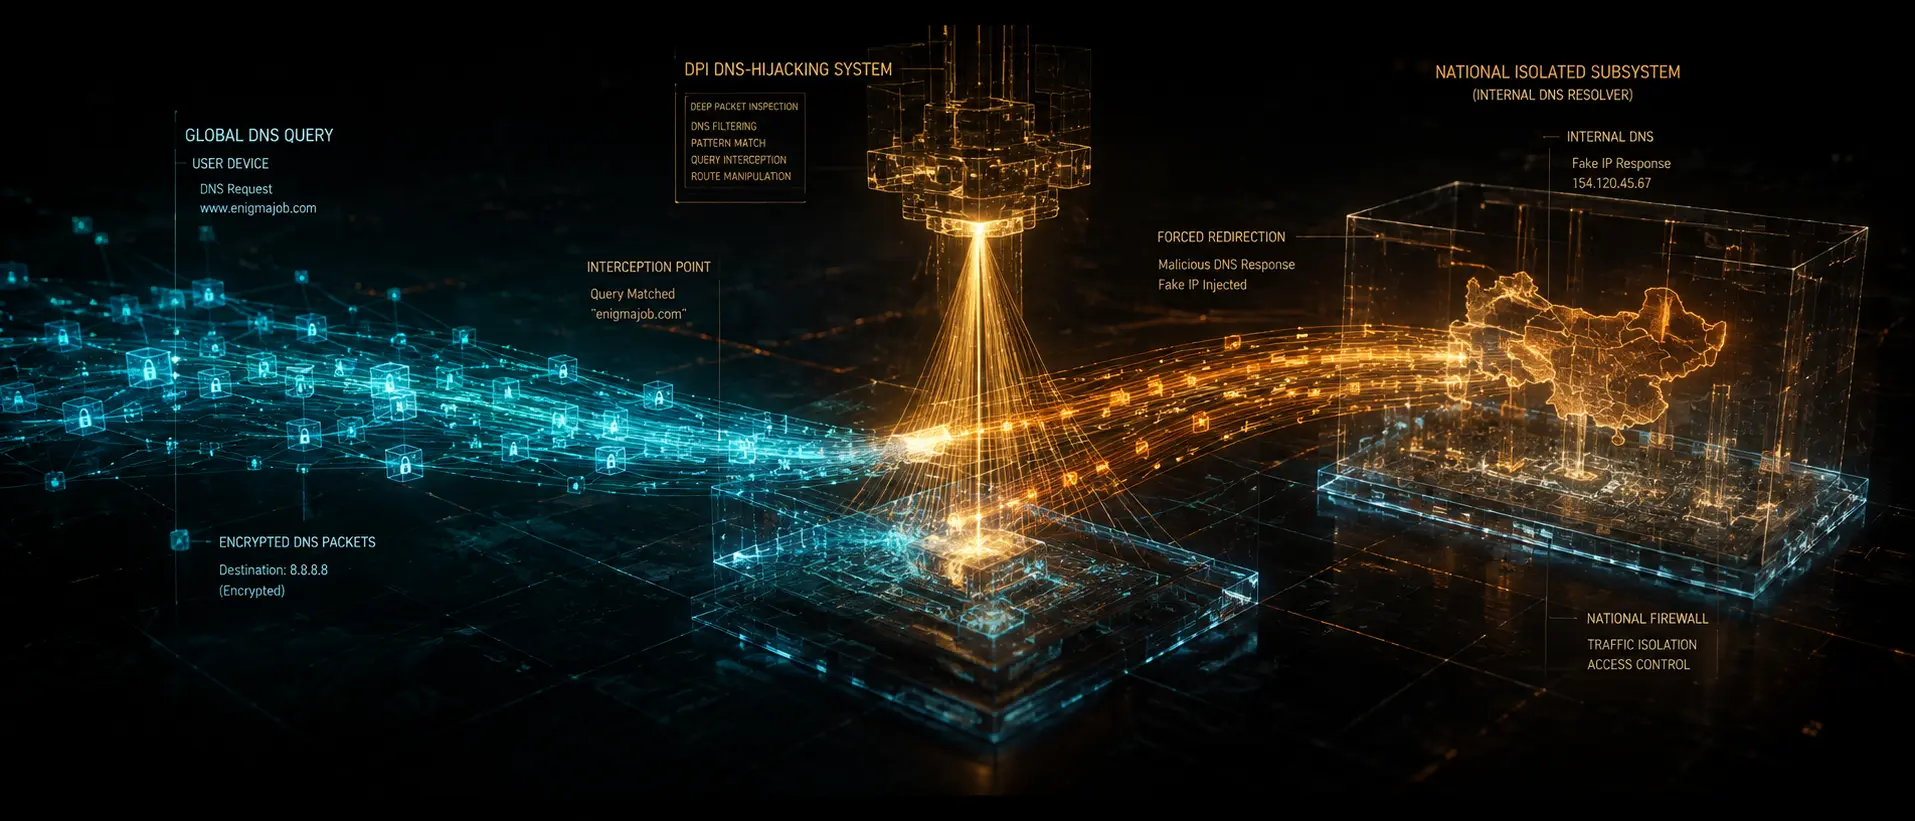
Вчерашняя утечка инициатив регулятора и данные мониторинга подтвердили переход цензуры к следующей фазе: закрытию двух главных «серых зон», которыми годами пользовались сетевые инженеры и архитекторы прокси-стеков, — **маскировки транзита под префиксы белых списков** и **резолвинга через публичные DNS-резолверы (Google 8.8.8.8, Cloudflare 1.1.1.1)**.
Разберем техническую изнанку этих механизмов и почему поверхностная настройка софта больше не защищает от утечек резолвинга и деградации соединений.
**1. Механика DNS-Hijacking на ТСПУ: От сброса пакетов к прозрачному проксированию**
До недавнего времени блокировка публичных резолверов сводилась к фильтрации шифрованного DNS-over-HTTPS (DoH) / DNS-over-TLS (DoT) по IP и SNI, а также точечному DROP UDP/TCP-пакетов на порт 53.
Текущая реализация работает иначе:
* ТСПУ на магистральных каналах перехватывает исходящие UDP-пакеты к 8.8.8.8 и 1.1.1.1 на 53-й порт.
* Вместо сброса соединения (RST/DROP) аппаратно выполняется **прозрачный редирект (Transparent Proxy / DNS Spoofing)** на национальные резолверы (НСДИ / локальный DNS провайдера).
* Клиентское устройство получает валидный по формату DNS-ответ от имени 8.8.8.8, но с подмененными IP-адресами (0.0.0.0, IP-заглушки или локальные зеркала).
```
[Клиент: Запрос к 8.8.8.8:53] ──► [ТСПУ: Transparent UDP Intercept] ──► [НСДИ Резолвер]
│
[Клиент: "Чистый" подмененный IP] ◄── [ТСПУ: Подделка IP отправителя] ◄────────┘
```
Для операционных систем это выглядит как штатный ответ: операционка не видит ошибки сети, кэширует фальшивый A/AAAA-запись и блокирует доступ на уровне приложения без каких-либо таймаутов.
**2. Разрыв связности: Вынос белых списков в изолированные AS/подсети**
Вторая часть проблемы — разделение адресного пространства. Исторически «белые списки» (банки, маркетплейсы, госсервисы) делили автономные системы (AS) и подсети с зарубежными CDN и транзитными узлами. Это позволяло прокси-модулям маскировать трафик под легитимный обмен с доверенными IP.
Вынос белых списков в выделенные изолированные подсети (Clean Pipes / BGP Community Sharding) решает для цензора две задачи:
* **Сжатие периметра анализа:** Трафик внутри изолированных префиксов полностью освобождается от глубокого L7-анализа, что разгружает аппаратные мощности ТСПУ.
* **Черный ящик для остальной сети:** Любая попытка поднять транзитный сокет на IP из «белого пула», если точка назначения физически не находится внутри авторизованного ЦОД, отсекается на уровне пограничных BGP-маршрутов.
**Архитектурный ответ: Как исключить DNS-деградацию и защитить трафик**
В условиях принудительного перехвата 53 порта и фрагментации подсетей устойчивость соединения обеспечивается жесткой дисциплиной клиентского и серверного стека:
* **Исключение Cleartext DNS на уровне сетевого интерфейса:** Полный запрет отправки открытых UDP/53 пакетов в операционной системе. Любой незашифрованный DNS-запрос за пределы туннеля гарантированно перехватывается ТСПУ.
* **Строгая инкапсуляция резолвинга (Tunnel-Only DoH / DoT):** Обращение к DNS должно происходить строго через зашифрованные сокеты внутри самого туннеля к внутреннему резолверу сервера (например, локальный Unbound / CoreDNS на стороне VPS).
* **Защита от DNS Leaks и WebRTC Leaks:** Принудительное связывание сетевых сокетов с виртуальным интерфейсом (TUN/TAP) и отключение параллельного разрешения имен через интерфейсы физического провайдера (Split-DNS).
* **Отказ от статичных IP-паттернов белых списков:** Переход на динамические транспортные протоколы с полной рандомизацией энтропии и временных задержек, не зависящие от доверенных диапазонов адресов.
Система фильтрации переходит от грубых запретов к бесшовному управлению адресным пространством. В этой реальности надежность инфраструктуры зависит не от списка адресов, а от математической чистоты изоляции трафика.
#кибербезопасность #DNS #ТСПУ #Блокировки #БелыеСписки #DPI #СетеваяБезопасность #vpn-top-shop