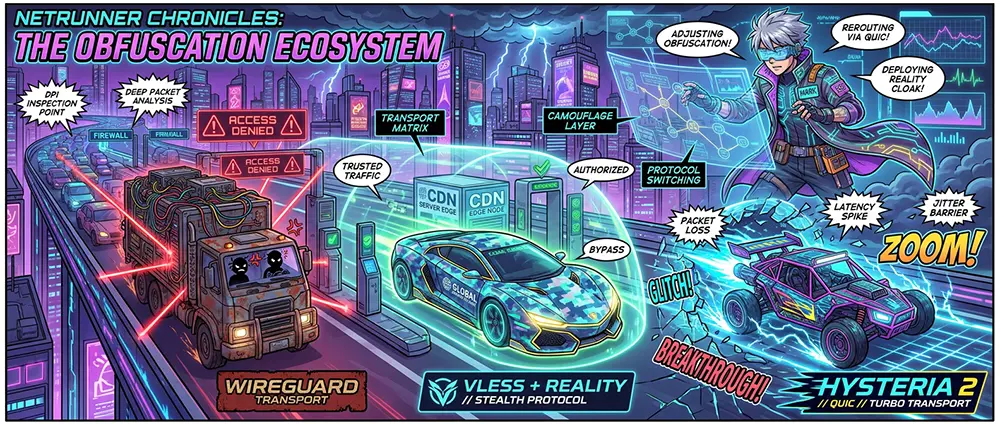
Vous commandez la livraison d'un chargement précieux à travers une ville truffée de barrages routiers et de scanners. Un camion de transport classique arborant une enseigne lumineuse « Cargaison spéciale sécurisée » (les classiques OpenVPN ou WireGuard) est intercepté au premier carrefour : la patrouille ne prend même pas la peine de regarder à l'intérieur, elle identifie immédiatement la silhouette de la carrosserie et envoie directement le véhicule à la fourrière. Pour passer, vous devez changer de moyen de transport selon chaque quartier.
Dans un quartier, la cargaison est transbordée dans la caisse d'un fourgon de livraison urbain standard aux couleurs d'un supermarché connu : de l'extérieur, il s'agit d'une tournée banale pour aller chercher du pain, les bons de livraison sont en règle, le scanner lit un code-barres légitime. Dans une autre zone, l'asphalte est dégradé, les embouteillages et les brouilleurs sont permanents : là-bas, un fourgon classique calerait, c'est pourquoi un buggy sportif agile prend lesdevants, n'attendant pas les instructions des agents de circulation et franchissant les nids-de-poule à pleine vitesse sans relâcher l'accélérateur, même si la moitié des roues perd brièvement l'adhérence.
C'est précisément la raison pour laquelle le client de tunneling moderne n'est plus un simple bouton « Marche/Arrêt ». Derrière chaque emplacement se cache désormais un acronyme : VLESS, REALITY, Hysteria 2, TUIC. Il ne s'agit pas de simple marketing, mais de principes physiques fondamentalement différents pour acheminer des octets à travers des environnements réseau hostiles.
Stop. Si pour vous la différence entre les protocoles se résume à la couleur de l'icône dans l'application, vous pouvez fermer cette page. Continuez à tester des configurations gratuites au hasard jusqu'à ce que mort s'ensuive.
Mais si vous voulez comprendre pourquoi TCP meurt face à la perte de paquets, comment un TLS 1.3 ClientHello se transforme en laissez-passer à travers les filtres de censure, et pourquoi les protocoles d'obfuscation migrent vers UDP, jetons un œil sous le capot de la pile transport.
Anatomie de la triade : qui fait quoi sous le capot
Pour ne pas se mélanger les pinceaux avec les termes, il faut diviser le mille-feuille réseau en trois couches distinctes : le transport, le protocole d'encapsulation et la méthode de camouflage.
+-----------------------------------------------------------+
| Camouflage (Camouflage)    : REALITY, ShadowTLS           |
+-----------------------------------------------------------+
| Encapsulation (Protocol)   : VLESS, VMess, Trojan          |
+-----------------------------------------------------------+
| Transport (Transport)      : TCP, WebSocket, gRPC, QUIC   |
+-----------------------------------------------------------+
1. VLESS : l'élimination du lest cryptographique
Les protocoles historiques (comme VMess ou Shadowsocks) traînaient un double chiffrement. Le paquet était d'abord chiffré par la propre clé du protocole, puis enveloppé dans du TLS standard. Sur les processeurs mobiles et les routeurs modestes, cela créait une charge CPU colossale et augmentait la latence (RTT).
VLESS (Virtual Less) a complètement supprimé le chiffrement interne. C'est un protocole de niveau application ultraléger (couche 7) dont la tâche se résume à deux choses :
- L'authentification du client via un UUID de 16 octets sans poignée de main (handshake) lourde.
- Le routage transparent d'un flux de données brut TCP/UDP.
VLESS délègue entièrement la sécurité et le chiffrement des données au tunnel TLS externe. Pas de double travail, pas de surcharge parasite pour le processeur.
2. REALITY : le vol d'un passeport numérique étranger
Le proxy TLS classique se trahit par le fait que le serveur est obligé de posséder son propre certificat de domaine. Le censeur procède à un sondage actif (Active Probing) : il frappe à une adresse IP suspecte avec une requête de navigateur classique et regarde quel certificat le serveur renvoie. S'il s'agit d'un certificat auto-signé ou d'un domaine qui ne ressemble pas à un site légitime, le nœud est banni sur-le-champ.
REALITY change la donne. Le serveur VLESS-REALITY ne possède pas de certificat propre.
- Le serveur se fait passer pour un proxy inverse d'une ressource légitime totalement étrangère (par exemple, un grand CDN comme
[www.apple.com](https://www.apple.com)oucloudflare.com). - Lorsque le DPI ou l'inspecteur envoie une requête
ClientHello, le serveur redirige ce trafic vers le véritable site tiers et renvoie au client le véritable certificat valide de cette entreprise. - Le client légitime s'authentifie grâce à un champ caché
Auth Keyintégré dans la clé publique de courbe elliptique (ECDH). Si la clé correspond, le trafic passe dans le tunnel privé. Sinon, le serveur proxifie de manière transparente l'attaquant vers le véritable site tiers. Pour un observateur extérieur, le serveur est rigoureusement identique au service web d'origine.
3. Hysteria 2 : la force brute basée sur un QUIC personnalisé
Si VLESS avec REALITY est idéal pour les réseaux filaires stables et les contrôles de censure stricts par listes blanches, TCP commence à s'asphyxier sur les canaux radio instables (métro, secteur 4G saturé, Wi-Fi public).
Le problème de TCP classique réside dans son mécanisme de contrôle de congestion (Congestion Control) et le blocage en tête de ligne (Head-of-Line Blocking). Dès que 2 à 3 % des paquets sont perdus sur les ondes radio, TCP divise sa vitesse de transmission par deux et stoppe tout le flux en attendant la retransmission du segment perdu.
Hysteria 2 fonctionne par-dessus UDP en s'appuyant sur un protocole QUIC modifié :
- Contrôle de congestion personnalisé (Brutal Congestion Control) : Hysteria ne réduit pas sa vitesse en cas de perte de paquets. Il connaît à l'avance la bande passante assignée du canal et continue de pousser les données à un rythme fixe, en compensant agressivement les pertes.
- Flux indépendants : la perte d'un seul paquet audio lors d'un appel ne retarde en rien le chargement d'une page web dans un onglet voisin.
- Du point de vue de l'opérateur, ce trafic ressemble exactement à une session de visioconférence ou à du streaming via les plateformes web modernes (WebRTC/QUIC).
Matrice comparative d'utilisation
Scénario d'utilisationProtocole de choixPourquoi précisément celui-ciInternet fixe à la maison / DPI strictVLESS + REALITY (Vision)Mimétisme parfait avec le trafic HTTPS légitime, absence de liaisons de domaine suspectes.Internet mobile instable (LTE/5G/Métro)Hysteria 2Contournement des limites TCP, maintien d'une vitesse maximale malgré une perte de 20 à 30 % des paquets.Canaux d'entreprise transfrontaliersTUIC v5QUIC pur avec une latence de poignée de main minimale (0-RTT) sans surcharge agressive du canal.
Check-list d'ingénierie pour la configuration de la passerelle client
Pour tirer le meilleur parti de chaque protocole et échapper aux filtres de signatures automatiques :
- Activez le mode Vision pour VLESS :
- Il est impératif d'activer le paramètre
flow: xtls-rprx-vision. Il analyse la taille des paquets lors de la phase de négociation TLS et intègre du remplissage (padding) afin que la longueur du premier paquet de données ne trahisse pas le profil caractéristique des protocoles proxy face au DPI. - Choisissez un SNI correct pour REALITY :
- Le domaine de camouflage (dest/serverNames) doit obligatoirement prendre en charge TLS 1.3 et le protocole HTTP/2, tout en étant situé à une distance physique proche (dans le même ASN ou un datacenter voisin), afin que la latence ping vers le serveur de camouflage et vers votre tunnel ne provoque pas d'anomalies statistiques lors d'une analyse passive.
- Limitez la bande passante dans la configuration d'Hysteria :
- Ne laissez jamais les paramètres de vitesse vides. Définissez clairement les limites
up_mbpsetdown_mbpscôté client juste en dessous de la capacité réelle du canal radio de l'opérateur, afin que l'algorithme Brutal ne sature pas la mémoire tampon de la station de base (Bufferbloat).
L'ère de l'outil universel est révolue. Le réseau est devenu fragmenté et agressif, et les méthodes de filtrage s'adaptent à chaque couche physique. Comprendre quel outil tourne sous le capot de votre tunnel fait toute la différence entre une coupure de connexion au pire moment et un canal de transmission de données stable et invisible aux yeux d'observateurs extérieurs.