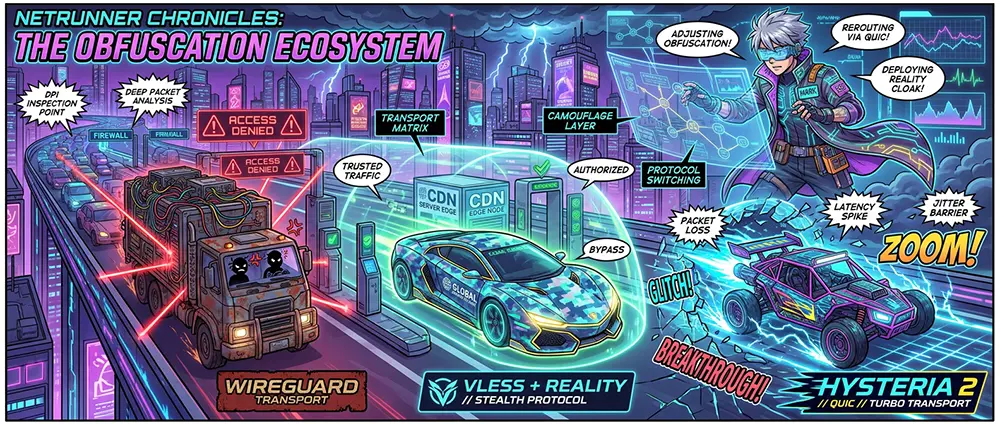
Ты заказываешь доставку ценного груза через город, набитый блокпостами и сканерами. Обычная грузовая фура с яркой надписью «Охраняемый спецгруз» (классический OpenVPN или WireGuard) тормозится на первом же перекрестке: патруль даже не лезет внутрь, они просто знают форму кузова и сразу отправляют машину на штрафстоянку. Чтобы проехать, тебе приходится менять транспорт под каждый район.
В одном квартале груз перегружают в кузов стандартного городского фургона доставки с надписью известного супермаркета: со стороны это обычный рейс за хлебом, накладные в порядке, сканер видит легитимный штрихкод. В другом районе асфальт разбит, постоянные заторы и глушилки: там обычный фургон заглохнет, поэтому вперед идет юркий спортивный багги, который не ждет подтверждений от регулировщиков, а на бешеной скорости проскакивает выбоины, не сбавляя газ, даже если половина колес на секунду теряет сцепление с дорогой.
Именно поэтому современный клиент туннелирования перестал быть кнопкой «Вкл/Выкл». Под каждой локацией теперь висит аббревиатура: VLESS, REALITY, Hysteria 2, TUIC. Это не просто маркетинговые шильдики, а принципиально разная физика доставки байтов через враждебные сетевые среды.
Стоп. Если для вас разница между протоколами сводится к цвету иконки в приложении, можете закрывать текст. Продолжайте перебирать бесплатные конфиги наугад, пока не надоест.
Но если вам интересно, почему TCP умирает на потерях пакетов, как TLS 1.3 ClientHello превращается в пропуск через цензурные фильтры и зачем протоколы обфускации переползают на UDP — заглянем внутрь транспортного стека.
Анатомия триады: кто за что отвечает под капотом
Чтобы не путаться в терминах, нужно разделить сетевой пирог на три отдельных слоя: транспорт, протокол инкапсуляции и метод маскировки.
+-----------------------------------------------------------+
| Маскировка (Camouflage)    : REALITY, ShadowTLS           |
+-----------------------------------------------------------+
| Инкапсуляция (Protocol)    : VLESS, VMess, Trojan          |
+-----------------------------------------------------------+
| Транспорт (Transport)      : TCP, WebSocket, gRPC, QUIC   |
+-----------------------------------------------------------+
1. VLESS: ликвидация криптографического балласта
Исторические протоколы (например, VMess или Shadowsocks) тащили на себе двойное шифрование. Пакет сначала шифровался собственным ключом протокола, а затем заворачивался в стандартный TLS. На слабых мобильных процессорах и роутерах это создавало колоссальную нагрузку на CPU и добавляло задержки (RTT).
VLESS (Virtual Less) убрал внутреннее шифрование полностью. Это сверхлегкий протокол уровня приложения (Layer 7), задача которого сводится к двум вещам:
- Аутентификация клиента по 16-байтному UUID без громоздких рукопожатий.
- Прозрачный проброс сырого TCP/UDP-потока данных.
Безопасность и шифрование данных VLESS целиком делегирует внешнему TLS-туннелю. Нет двойной работы — нет паразитной нагрузки на процессор.
2. REALITY: кража чужого цифрового паспорта
Классический TLS-прокси выдает себя тем, что сервер обязан иметь свой доменный сертификат. Цензор делает активное зондирование (Active Probing): стучится на подозрительный IP-адрес обычным браузерным запросом и смотрит, какой сертификат отдаст сервер. Если там самоподписанный огрызок или домен, не похожий на реальный сайт — узел улетает в бан.
REALITY меняет правила игры. Сервер VLESS-REALITY не имеет собственного сертификата.
- Сервер притворяется обратным прокси для совершенно чужого, белого ресурса (например, крупного CDN вроде
[www.apple.com](https://www.apple.com)илиcloudflare.com). - Когда DPI или инспектор отправляет запрос
ClientHello, сервер перенаправляет этот трафик на реальный чужой сайт и возвращает клиенту настоящий, валидный сертификат этой компании. - Легитимный клиент авторизуется за счет скрытого поля
Auth Keyвнутри публичного ключа эллиптической кривой (ECDH). Если ключ совпал, трафик уходит в приватный туннель. Если нет — сервер прозрачно проксирует атакующего на настоящий чужой сайт. Для внешнего наблюдателя сервер неотличим от оригинального веб-сервиса.
3. Hysteria 2: грубая сила на базе кастомного QUIC
Если VLESS с REALITY идеальны для стабильных кабельных сетей и жестких цензурных проверок по белым спискам, то на нестабильном радиоканале (метро, загруженный 4G-сектор, публичный Wi-Fi) TCP начинает задыхаться.
Проблема классического TCP — механизм контроля перегрузок (Congestion Control) и задержка очереди (Head-of-Line Blocking). При потере хотя бы 2-3% пакетов в радиоэфире TCP режет скорость передачи в два раза и останавливает весь поток, ожидая повторной отправки потерянного сегмента.
Hysteria 2 работает поверх UDP на базе модифицированного протокола QUIC:
- Кастомный протокол управления перегрузкой (Brutal Congestion Control): Hysteria не снижает скорость при потерях пакетов. Она заранее знает заданную пропускную способность канала и продолжает продавливать данные с фиксированным темпом, агрессивно компенсируя потери.
- Независимые потоки: потеря одного аудиопакета в звонке никак не задерживает загрузку веб-страницы в соседнем потоке.
- Со стороны оператора этот трафик выглядит в точности как сессия видеосвязи или стриминг через современные веб-платформы (WebRTC/QUIC).
Сравнительная матрица применения
Сценарий использованияПротокол выбораПочему именно онДомашний кабельный интернет / строгий DPIVLESS + REALITY (Vision)Идеальная мимикрия под белый HTTPS-трафик, отсутствие подозрительных доменных привязок.Нестабильный мобильный интернет (LTE/5G/Метро)Hysteria 2Обход ограничений TCP, сохранение максимальной скорости при потере до 20-30% пакетов.Трансграничные корпоративные каналыTUIC v5Чистый QUIC с минимальным latency рукопожатия (0-RTT) без агрессивной накачки канала.
Инженерный чек-лист конфигурации клиентского шлюза
Чтобы выжать максимум из каждого протокола и не попасть под автоматические сигнатурные фильтры:
- Включайте режим Vision для VLESS:
- Обязательно активируйте параметр
flow: xtls-rprx-vision. Он анализирует размер пакетов на этапе рукопожатия TLS и внедряет заполнение (padding), чтобы длина первого пакета данных не выдавала характерный профиль прокси-протоколов перед DPI. - Подбирайте корректный SNI для REALITY:
- Домен для маскировки (dest/serverNames) обязан поддерживать TLS 1.3 и протокол HTTP/2, а также находиться на близком физическом расстоянии (в той же ASN или соседнем дата-центре), чтобы задержка ping до сервера маскировки и до вашего туннеля не вызывала статистических аномалий при пассивном анализе.
- Ограничивайте полосу пропускания в конфиге Hysteria:
- Никогда не оставляйте параметры скорости пустыми. Четко прописывайте лимиты
up_mbpsиdown_mbpsна клиенте чуть ниже реальной емкости радиоканала оператора, чтобы планировщик Brutal не перегружал сотовый буфер базовой станции (Bufferbloat).
Эра универсального инструмента закончилась. Сеть стала фрагментированной и агрессивной, а методы фильтрации адаптируются под каждый физический уровень. Понимание того, какой инструмент развернут под капотом вашего туннеля — это разница между глухим обрывом связи в критический момент и стабильным, невидимым для внешних глаз каналом передачи данных.