Когда внедрение HTTP/3 и протокола QUIC перешло из экспериментальной стадии в стандарт де-факто для высоконагруженных платформ, многие восприняли это как шаг вперед в сетевой приватности. Шифрование рукопожатия прямо «из коробки», отсутствие открытых служебных флагов на транспортном уровне, мультиплексирование без блокировки заголовка очереди (Head-of-Line Blocking) — казалось, что интернет наконец-то получил стек, устойчивый к внешнему вмешательству.
Однако последние регуляторные практики и паттерны деградации внешних каналов демонстрируют обратный эффект. Переход на QUIC сделал инфраструктуру более уязвимой перед грубым операторским контролем.
Пока инженеры оптимизировали скорость и устраняли задержки на мобильных сетях, пограничные комплексы фильтрации нашли самый простой и разрушительный ответ на шифрованный транспорт.
1. UDP как главная мишень: анатомия коврового троттлинга
Фундаментальное отличие QUIC от классического стека TCP/TLS заключается в том, что он работает поверх UDP — протокола без установления соединения.
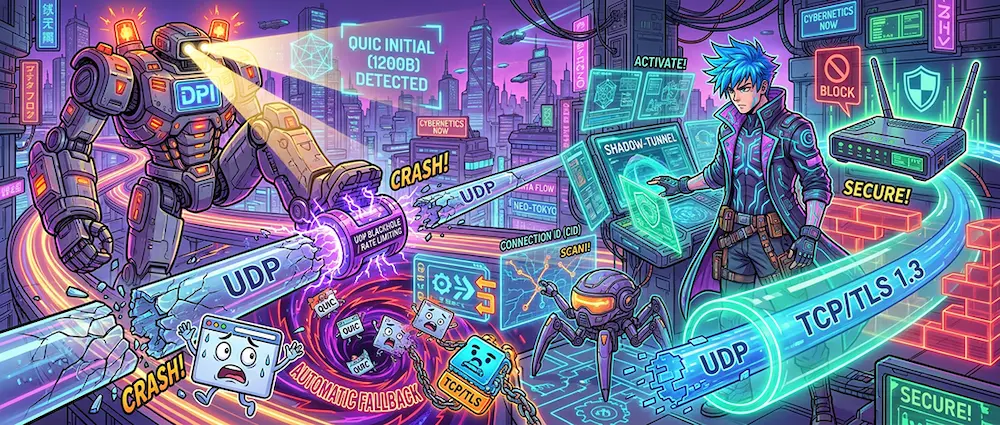
Для инженеров это означало избавление от тяжелого трехэтапного рукопожатия TCP. Для операторских ТСПУ и DPI это стало идеальным поводом для применения неизбирательных санкций:
- UDP-блэкхол на транзитных узлах.
- Поскольку UDP исторически ассоциируется с сетевым мусором, амплификационными DDoS-атаками (DNS/NTP Amplification) и торрент-трафиком, операторы без малейших юридических и технических колебаний режут его полосу. На пограничных маршрутизаторах активируются правила жесткого ограничения скорости (Rate Limiting) или полный сброс UDP-пакетов на нестандартных портах.
- Селективное отбрасывание Initial-пакетов.
- В протоколе QUIC первый пакет клиента (
Client Initial) обязан иметь строго фиксированный минимальный размер (не менее 1200 байт), чтобы предотвратить амплификацию. Пограничному сенсору не нужно анализировать энтропию — достаточно отфильтровать входящие UDP-датаграммы размером 1200+ байт с признаками заголовков QUIC. - Принудительный откат к TCP.
- Потеряв несколько стартовых датаграмм, клиентский стек (браузер или приложение) считает, что сеть не поддерживает UDP, и принудительно переключается назад на старый, прозрачный для инспекции TCP-канал. Вы возвращаетесь ровно в ту точку, где DPI может читать SNI и манипулировать размером окна.
2. Connection ID: маркер, который заменил IP-адрес
Одной из ключевых фич QUIC объявлялась миграция соединений (Connection Migration): пользователь может переключиться с домашнего Wi-Fi на сотовую вышку без разрыва сессии благодаря постоянному идентификатору Connection ID (CID).
В условиях тотального регуляторного мониторинга это преимущество обернулось мощным вектором корреляции:
- Даже если физический IP-адрес устройства меняется, а полезная нагрузка зашифрована, статический или предсказуемо ротируемый CID в заголовке открыто транслируется оператору.
- Для аналитических систем это готовый сквозной идентификатор сессии. Сопоставляя активность узла с конкретным CID на разных базовых станциях и магистральных стыках, операторский комплекс выстраивает точный граф перемещения и профиль потребления трафика абонента без дешифровки содержимого.
3. Ошибки проектирования: почему «включить HTTP/3 на сервере» больше не панацея
Многие владельцы независимых сервисов и частных шлюзов совершают ошибку: поднимают Nginx или Caddy с поддержкой QUIC, публикуют порт 443/UDP наружу и считают задачу защиты решенной.
На практике это приводит к скрытым системным проблемам:
- Имитация аварии вместо блокировки. Операторские фильтры редко блокируют порт наглухо. Они применяют вероятностный сброс (Random Early Drop): отбрасывают каждый 5–7 пакет UDP. В результате сессия не падает мгновенно, но механизм контроля перегрузок QUIC (BBR или CUBIC) начинает бесконечно снижать скорость, превращая передачу данных в ползущий кошмар.
- Асимметрия маршрутизации. Входящий трафик по UDP может идти по одному магистральному оператору, а исходящий ответ — по другому. Если один из транзитных операторов режет UDP-сессии, канал оказывается односторонне парализован.
4. Практический контур: как построить отказоустойчивый транспорт
Чтобы сетевой канал не становился жертвой регуляторной охоты на UDP, архитектура подключения должна следовать строгой стратегии:
- Жесткая фиксация транспортного протокола (Disable Fallback).
- Если туннель или сервис проектируются для работы в агрессивной среде, механизм автоматического отката (fallback) на открытые протоколы должен быть заблокирован на уровне конфигурации клиента. Попытка системы «проявить гибкость» — это главный триггер, который DPI использует для сброса защиты.
- Инкапсуляция UDP внутри фальш-TLS (Shadow-Tunnels).
- Если требуется сохранить преимущества быстрой доставки без блокировки заголовка очереди, сырой UDP-поток должен быть полностью скрыт внутри монолитной сессии TCP/TLS 1.3, эмулирующей классический веб-серфинг. Для операторского DPI это выглядит как монотонный обмен со стандартным веб-сервером, лишая его повода применить фильтры ограничения UDP.
- Контроль радиопрофиля и очередей на оконечном роутере.
- Если соединение держится через беспроводной канал, критически важно на уровне собственного оборудования контролировать параметры MTU и отключать избыточную фрагментацию пакетов. Роутер с открытой прошивкой и доступом к настройкам очередей (SQM / FQ-CoDel) предотвратит раздувание локального буфера при попытках провайдера искусственно затянуть доставку подтверждений.
Вывод
Инженерная эволюция протоколов неизбежно сталкивается с административным ресурсом пограничных монополий. Сам по себе переход на современные стандарты вроде QUIC или HTTP/3 не делает канал неуязвимым — напротив, он привлекает внимание фильтров к нестандартным паттернам трафика.
Реальная кибербезопасность сегодня строится на понимании слабостей транспортного уровня. Защищенным остается не тот канал, который использует самые модные спецификации, а тот, который спроектирован с учетом жестких реалий операторской цензуры и не оставляет пограничным фильтрам ни единого повода заподозрить скрытый туннель.