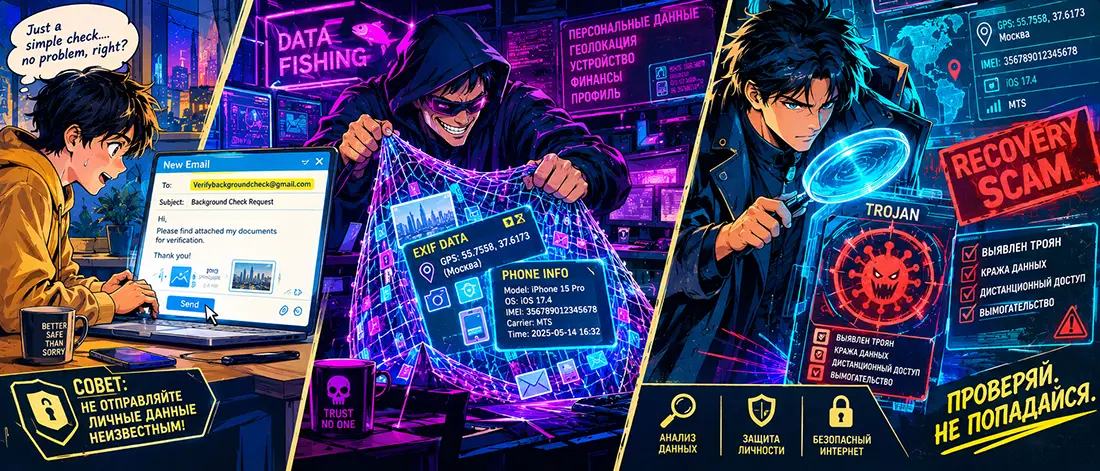
L'une des tactiques les plus insidieuses de l'ingénierie sociale moderne est l'attaque dite du « second-stage scam » (ou arnaque de récupération et de vérification). Lorsque l'utilisateur est déjà effrayé par les actualités concernant les fuites de données, les piratages ou les arnaques aux sentiments, il baisse sa garde face à la première personne qui lui tend une « main secourable ».
Un exemple frappant a récemment fait surface sur la populaire plateforme Quora, dans un fil de discussion au nom évocateur : reportscam. L'article commence par des conseils classiques et pertinents sur la manière d'identifier les arnaqueurs sentimentaux : manipulations, déclarations d'amour prématurées, tentatives de détourner la conversation hors de la plateforme. Mais dans le tout dernier paragraphe, l'auteur glisse une recommandation qui réduit tout à néant :
« Enregistrez une copie de leur photo de profil, puis envoyez-la à l'adresse Verifybackgroundcheck@gmail.com pour vérification... »
C'est l'exemple classique de la façon dont un article de sécurité basique est transformé en un outil de collecte de traces numériques et de compromission de l'utilisateur.
1. Anatomie du piège : pourquoi les escrocs veulent votre « vérification »
Pourquoi, au lieu d'un lien vers un service de recherche légitime ou un outil de vérification officiel, suggère-t-on une simple adresse e-mail gratuite sur @gmail.com ?
- Qualification de la victime (Lead Qualification).
- La personne qui envoie la photo d'un tiers à une telle adresse transmet elle-même des informations clés aux criminels : « Je cherche activement l'amour sur des sites de rencontre, je suis émotionnellement impliqué(e), mais j'ai des doutes ». Dans la base de données de l'ingénierie sociale, un tel contact est immédiatement classé comme prioritaire : la victime est déjà vulnérable.
- Enrichissement du dossier et fuite de métadonnées.
- L'e-mail de l'utilisateur est transmis en même temps que le message. Si la photo est envoyée sous forme de fichier original (sans nettoyage préalable), les escrocs récupèrent les données EXIF : modèle du smartphone, coordonnées GPS exactes de la prise de vue, horodatages.
- Arnaque au « rapport payant » ou infection.
- Dans l'e-mail de réponse, on indique généralement à la victime : « Oui, cette personne a été trouvée dans la base de données des criminels/escrocs dangereux. Pour obtenir le dossier complet avec preuves, veuillez vous acquitter d'une redevance de 30 à 50 $ ». Dans le pire des cas, un fichier archive ou un « rapport PDF sécurisé » contenant un cheval de Troie conçu pour intercepter les sessions et les portefeuilles de cryptomonnaies est joint au message.
2. Évolution technique : pourquoi les anciens conseils ne fonctionnent plus
Le texte de Quora illustre clairement la crise des conseils de sécurité classiques. Ce qui fonctionnait en 2018 est aujourd'hui obsolète :
- La recherche d'images inversées (Reverse Image Search) est dépassée.
- Les syndicats criminels modernes n'utilisent plus de photos de banques d'images ni les clichés de vrais modèles d'Instagram — ils sont trop faciles à retrouver. Les visages sont générés par des réseaux de neurones en un seul clic. De telles images n'ont aucun double sur Internet : une recherche inversée via Google ou TinEye ne renvoie aucun résultat, créant chez l'utilisateur l'illusion trompeuse d'avoir affaire à une « vraie personne ».
- L'appel vidéo a cessé d'être une garantie absolue.
- L'introduction de modèles de deepfakes en temps réel permet de superposer l'apparence physique d'une tierce personne et de synthétiser sa voix directement dans la fenêtre d'appel. La seule façon de contourner un filtre logiciel est d'adopter une dynamique atypique : demander à son interlocuteur de passer rapidement sa main devant son nez ou de tourner la tête à 90 degrés. Les masques neuronaux génèrent instantanément des artéfacts et se déforment lors de tels mouvements.
3. Confusion des termes : piratage de compte vs ingénierie sociale
Le titre de l'article d'origine annonce le sujet : « Comment les escrocs accèdent-ils à votre compte ? ». Mais le texte ne contient pas le moindre mot sur les jetons (tokens), les cookies de session, le phishing d'identifiants ou l'interception de codes par SMS.
Il y est question de chantage psychologique. C'est un stratagème fréquent chez les auteurs de ce type de contenu : exploiter la peur d'une cyberattaque technique pour vendre un stratagème d'escroquerie à la confiance des plus rudimentaires.
Un véritable piratage de compte sur les plateformes se produit différemment :
- via de faux formulaires de connexion (phishing OAuth) ;
- via des extensions de navigateur malveillantes qui dérobent les sessions enregistrées ;
- via des fuites de bases de données suivies d'une attaque par bourrage d'identifiants (Credential Stuffing).
Résumé : les règles d'hygiène numérique
- N'envoyez jamais de données à des adresses « de service » appartenant à des messageries gratuites. Aucun service de sécurité légitime, aucun laboratoire anti-fraude et aucune plateforme de vérification ne traite les demandes via
@gmail.com,@yahoo.comou@mail.ru. - Utilisez des outils locaux et autonomes. La vérification des métadonnées, le nettoyage des EXIF et la recherche visuelle doivent être effectués via des plateformes de recherche éprouvées ou des logiciels locaux, et non par l'intermédiaire d'intermédiaires douteux.
- Faites preuve de scepticisme face aux plateformes de publication ouverte. N'importe quelle base ouverte de questions-réponses (Quora, Reddit, forums spécialisés) est aujourd'hui inondée de spam masqué, où la partie introductive utile n'est rédigée que dans le seul but de glisser un contact malveillant dans le dernier paragraphe.
La sécurité commence par l'esprit critique : si la personne qui vous conseille vous demande elle-même de lui envoyer vos fichiers et vos identifiants de messagerie, vous n'avez pas affaire à de la protection, mais à une nouvelle étape d'une attaque.