La dernière fois, nous avons disséqué le démarchage téléphonique, les appels automatisés prédictifs et la manière dont les bases de contacts sont vendues via des applications d'identification. Aujourd'hui, en respectant notre rythme d'alternance entre « galère du quotidien » et « hardcore technique », nous passons à l'architecture de réseau fédératrice.
Dans les coulisses des télécoms et les rapports d'analyse, le terme « liste blanche nationale » (Default Deny / Whitelisting) revient de plus en plus souvent.
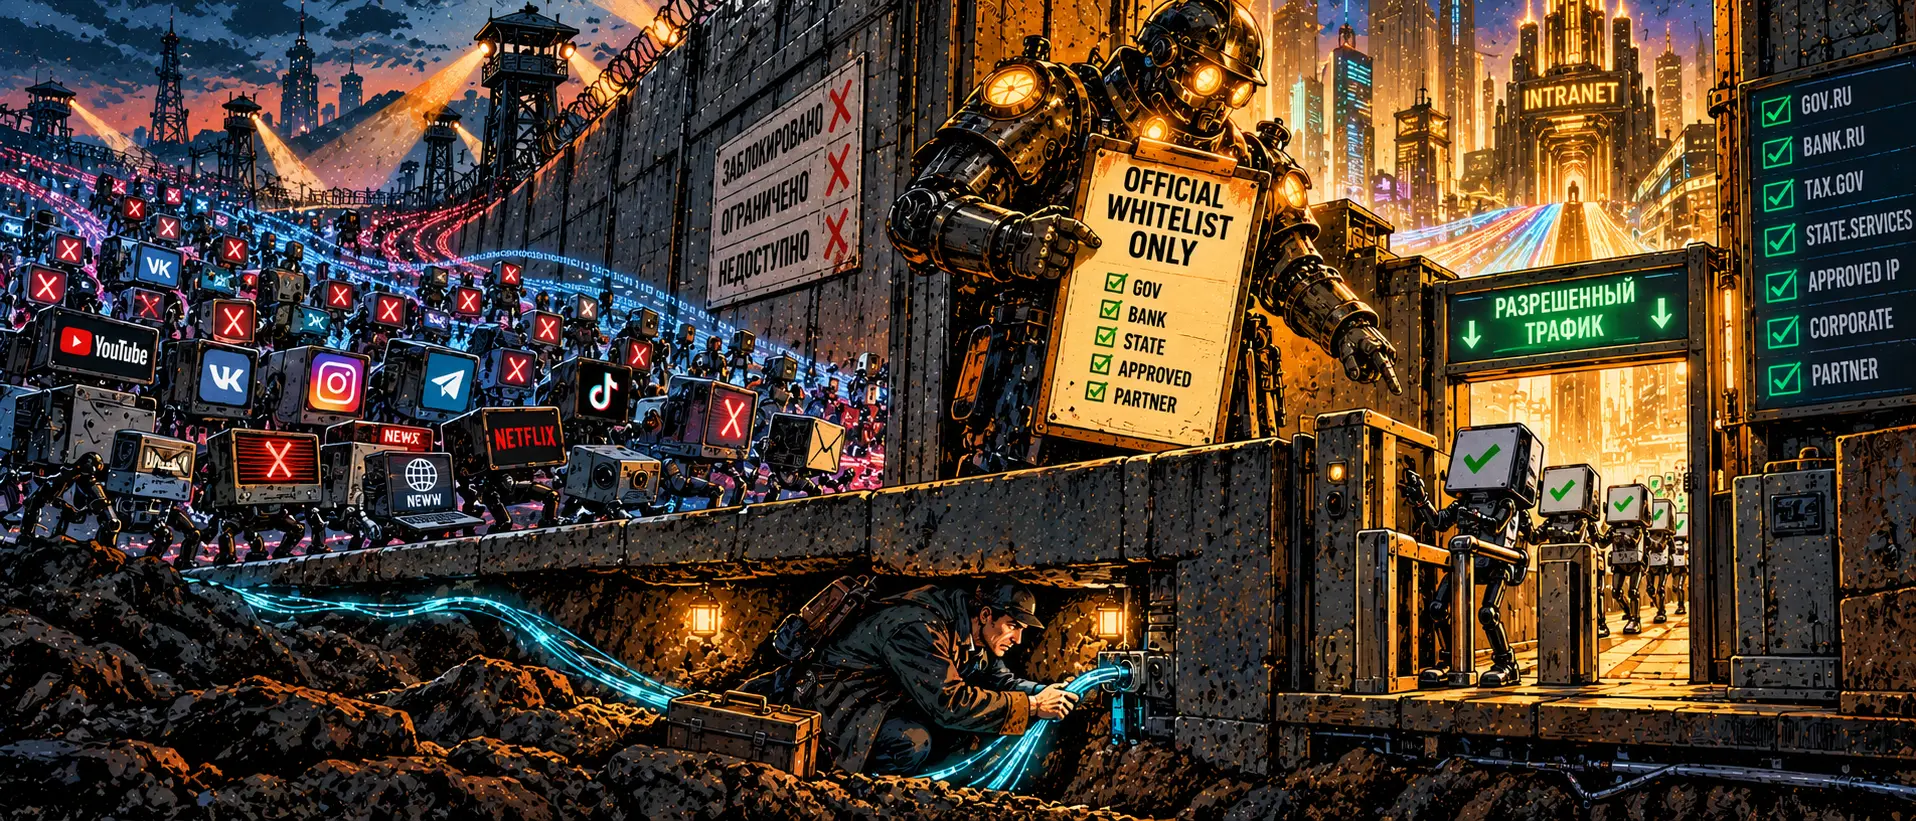
Si la censure fonctionnait auparavant selon le principe des listes noires (le DPI traquant les domaines, adresses IP et signatures de protocoles interdits tout le reste passant), les régulateurs testent désormais une approche diamétralement opposée : bloquer tout l'espace extérieur en ne laissant qu'un couloir vert pour les ressources préalablement vérifiées.
Pour les ingénieurs réseau, les spécialistes DevOps et les architectes d'infrastructure, il s'agit d'un changement de paradigme fondamental. Analysons la mécanique de ce modèle sans slogans politiques, au niveau du routage, du BGP et des liaisons cryptographiques.
Architecture d'isolement : comment fonctionne le DPI sur liste blanche matériel
Le modèle « Default Deny » à l'échelle d'un pays ne se résume pas à un simple tableau de sites autorisés dans un pare-feu. L'Internet moderne est bien trop dynamique pour être enfermé dans une liste statique d'URL.
Le complexe de listes blanches dorsal est mis en œuvre via trois échelons de filtrage :
Le filtrage BGP sur les interconnexions externes (Border Gateway Protocol). Sur les routeurs frontaliers des opérateurs de premier et second rang (Tier-1/Tier-2), seuls les routes vers les systèmes autonomes (ASN) de confiance et les réseaux de diffusion de contenu (CDN) vérifiés sont annoncées. Tous les préfixes appartenant à des hébergeurs étrangers indépendants (Hetzner, DigitalOcean, OVH) ne rentrent tout simplement pas dans les tables de routage ou se voient attribuer une priorité avec une bande passante nulle.
La validation SNI et ESNI/ECH sur les équipements TSPU. Le paquet Client Hello n'est autorisé que si le champ SNI correspond strictement à une expression régulière issue du registre des ressources d'importance sociale ou des services B2B en liste blanche. Si l'extension ECH (Encrypted Client Hello) chiffre le nom d'hôte, la session est automatiquement interrompue par un TCP RST, car le DPI ne peut pas lire la cible de la requête.
Le recoupement de la plage d'IP avec la réponse DNS (DNS-to-IP Binding). Le DPI vérifie si l'adresse IP de destination appartient bien à un domaine de la liste blanche. Si vous essayez de tromper le système en glissant le domaine d'une place de marché légitime dans le SNI, mais en envoyant le paquet vers l'adresse IP de votre propre serveur étranger, le filtre détectera la non-correspondance de la base d'adresses et rompra la connexion.
Effondrement systémique : pourquoi la liste blanche détruit l'économie numérique
Pour les bureaucrates, le modèle des listes blanches semble idéal : « laissons les banques, les services publics, quelques places de marché et un service vidéo, et coupons le reste ».
Mais les logiciels modernes ne fonctionnent pas ainsi :
L'effet des dépendances distribuées. Une page web ordinaire de banque en ligne ou de portail personnel charge des ressources provenant de dizaines de sources externes : polices, scripts d'analyse, frameworks front-end issus de CDN publics, validateurs deCAPTCHA. Lors de l'activation d'une liste blanche stricte, les interfaces se réduisent en bouillie, car personne n'ajoute les hôtes techniques mineurs au registre.
La paralysie du développement et du CI/CD. Aucun service moderne ne peut être maintenu sans accès aux dépôts de code externes (GitHub, GitLab, npm, PyPI, Docker Hub). L'isolement du périmètre extérieur gèle instantanément le processus de construction et de déploiement des logiciels à l'intérieur du pays.
La fragmentation du protocole QUIC (HTTP/3). Les listes blanches laissent passer le trafic UDP très à contrecoeur. Par conséquent, les applications mobiles optimisées pour le protocole QUIC afin de fonctionner sur des réseaux mobiles instables subissent des latences monstrueuses en raison de chutes constantes vers un repli TCP lent (fallback).
Contre-offensive technique : méthodes de survie dans le paradigme Default Deny
Lorsque les listes noires cèdent la place aux listes blanches, les méthodes de contournement classiques (simple location de VPS et lancement de proxy) perdent leur efficacité. Il faut intégrer des principes totalement différents dans l'architecture :
Le masquage inversé via des CDN autorisés (Domain Fronting 2.0). Le trafic du tunnel n'est pas dirigé vers l'adresse IP de votre propre serveur, mais vers les nœuds frontaliers de réseaux de diffusion de contenu transnationaux autorisés (s'ils maintiennent leur présence dans les listes blanches). À l'intérieur d'une connexion TLS autorisée vers un domaine blanc, un flux WebSocket ou gRPC est encapsulé, que le CDN réachemine vers le véritable backend.
Le relais multiniveau via des passerelles B2B autorisées. La construction d'une chaîne de nœuds où le premier point d'entrée est physiquement situé à l'intérieur du périmètre de la liste blanche (par exemple, un serveur d'entreprise dans un cloud national de confiance avec un canal dédié), d'où le trafic part vers le monde extérieur via des tunnels spécialisés avec authentification mutuelle mTLS.
Le transport par-dessus des protocoles applicatifs autorisés. L'utilisation de protocoles imitant des formats de données autorisés (par exemple, l'encapsulation de la charge utile dans des flux de visioconférence WebRTC ou la simulation de requêtes d'API REST standard vers des services blancs). Pour le DPI, un tel trafic ressemble à une session légitime de messagerie d'entreprise autorisée.
L'époque du routage libre des paquets à travers le monde cède progressivement sa place à des enclaves numériques segmentées. Et plus les mailles des listes blanches se resserrent, plus les exigences en matière de flexibilité des solutions réseau augmentent, ces dernières devant être capables de trouver de étroits sentiers dans le mur monolithique des filtres réseau.