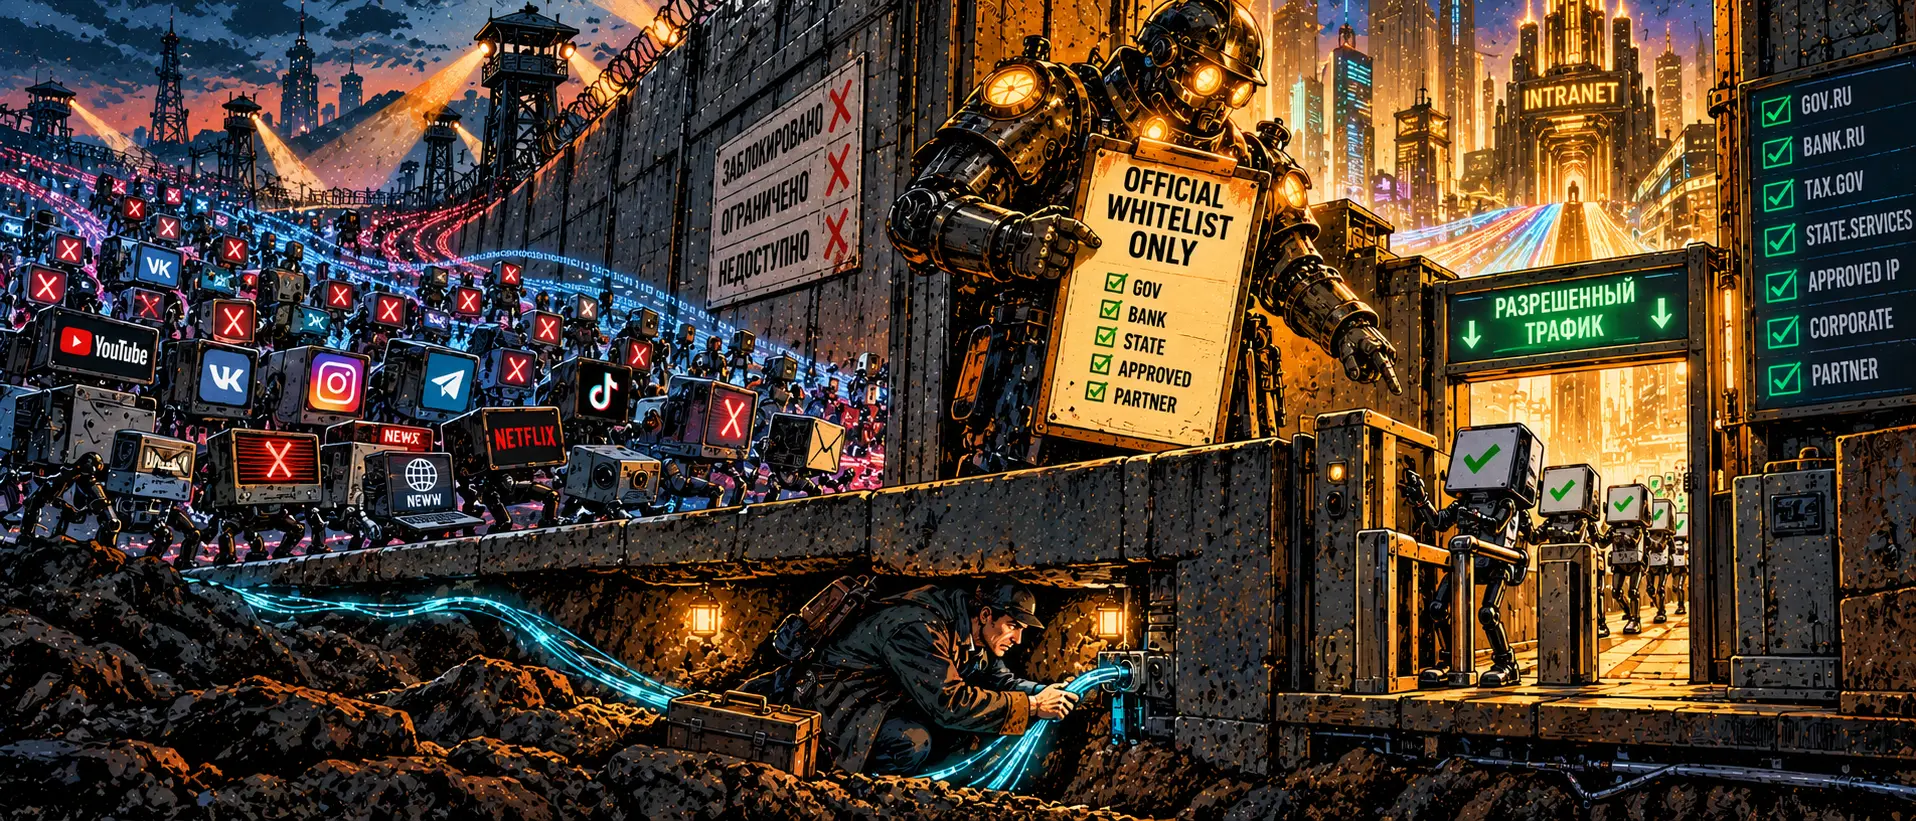
В прошлый раз мы препарировали телефонный спам, предиктивные автодозвоны и то, как базы контактов продаются через приложения-определители. Сегодня, строго по нашему графику чередования «житейская боль / инженерный хардкор», поднимаемся на уровень магистральной архитектуры.
В кулуарах телекома и в аналитических отчетах всё чаще мелькает термин «Национальный белый список» (Default Deny / Whitelisting).
Если раньше цензура работала по принципу черных списков (DPI выискивал запрещенные домены, IP и сигнатуры протоколов, пропуская остальное), то теперь регуляторы тестируют диаметрально противоположный подход: заблокировать всё внешнее пространство, оставив зеленый коридор только для заранее верифицированных ресурсов.
Для сетевых инженеров, DevOps-специалистов и архитекторов инфраструктуры это фундаментальный сдвиг парадигмы. Давайте разберем механику этой модели без политических лозунгов — на уровне маршрутизации, BGP и криптографических связок.
Архитектура изоляции: как работает аппаратный Whitelist
Модель «Default Deny» на уровне страны не сводится к банальной таблице разрешенных сайтов в файрволе. Современный интернет слишком динамичен, чтобы его можно было запереть статическим списком URL.
Магистральный комплекс белых списков реализуется через три эшелона фильтрации:
BGP-фильтрация на внешних стыках (Border Gateway Protocol). На пограничных маршрутизаторах операторов первого уровня (Tier-1/Tier-2) анонсируются маршруты только к доверенным автономным системам (ASN) и проверенным сетям доставки контента (CDN). Любые префиксы, принадлежащие независимым зарубежным хостерам (Hetzner, DigitalOcean, OVH), просто не попадают в таблицы маршрутизации либо получают приоритет с нулевой полосой.
Валидация SNI и ESNI/ECH на ТСПУ. Пакет Client Hello пропускается только в том случае, если поле SNI строго совпадает с регулярным выражением из реестра социально значимых ресурсов или белых B2B-сервисов. Если расширение ECH (Encrypted Client Hello) шифрует имя хоста — сессия автоматически сбрасывается TCP RST, поскольку DPI не может прочитать цель обращения.
Сверка IP-пула с DNS-ответом (DNS-to-IP Binding). DPI проверяет, действительно ли IP-адрес назначения принадлежит домену из белого списка. Если вы попытаетесь обмануть систему и подсунуть в SNI домен легитимного маркетплейса, но отправить пакет на IP-адрес своего личного зарубежного сервера, фильтр зафиксирует несоответствие адресной базы и разорвет соединение.
Системный коллапс: почему белый список разрушает цифровую экономику
Для чиновников модель белых списков кажется идеальной: «оставим банки, госуслуги, пару маркетплейсов и видеохостинг, а остальное отрежем».
Но современный софт так не работает:
Эффект распределенных зависимостей. Обычная страница современного интернет-банка или личного кабинета подтягивает ресурсы с десятков внешних источников: шрифты, аналитические скрипты, фронтенд-фреймворки с публичных CDN, валидаторы капчи. При включении жесткого белого списка интерфейсы рассыпаются в кашу, потому что мелкие технические хосты никто в реестр не вносит.
Паралич разработки и CI/CD. Ни один современный сервис невозможно поддерживать без доступа к внешним репозиториям кода (GitHub, GitLab, npm, PyPI, Docker Hub). Изоляция внешнего контура мгновенно замораживает процесс сборки и развертывания ПО внутри страны.
Фрагментация протокола QUIC (HTTP/3). Белые списки крайне неохотно пускают UDP-трафик. В результате мобильные приложения, оптимизированные под протокол QUIC для работы на нестабильных мобильных сетях, сталкиваются с дикими задержками из-за постоянного падения в медленный TCP fallback.
Инженерный контрудар: методы выживания в парадигме Default Deny
Когда черные списки сменяются белыми, классические методы обхода (простая аренда VPS и запуск прокси) теряют эффективность. В архитектуру приходится закладывать совершенно другие принципы:
Инверсная маскировка через белые CDN (Domain Fronting 2.0). Трафик туннеля направляется не на IP-адрес своего сервера, а на пограничные узлы разрешенных транснациональных сетей доставки контента (если они сохраняют присутствие в белых списках). Внутри разрешенного TLS-соединения к белому домену упаковывается WebSocket- или gRPC-поток, который CDN пересылает на реальный бэкенд.
Многоуровневый Relay через разрешенные B2B-шлюзы. Построение цепочки узлов, где первая точка входа физически расположена внутри периметра белого списка (например, корпоративный сервер в доверенном отечественном облаке с выделенным каналом), откуда трафик уходит во внешний мир по специализированным туннелям с взаимной mTLS-аутентификацией.
Транспорт поверх разрешенных прикладных протоколов. Использование протоколов, мимикрирующих под разрешенные форматы данных (например, инкапсуляция полезной нагрузки в потоки видеоконференцсвязи WebRTC или симуляция стандартных REST API запросов к белым сервисам). Для DPI такой трафик выглядит как легитимная сессия разрешенного корпоративного мессенджера.
Эпоха свободной маршрутизации пакетов по всему миру постепенно уступает место сегментированным цифровым анклавам. И чем плотнее сжимаются рамки белых списков, тем выше требования к гибкости сетевых решений, способных находить узкие тропы в монолитной стене сетевых фильтров.