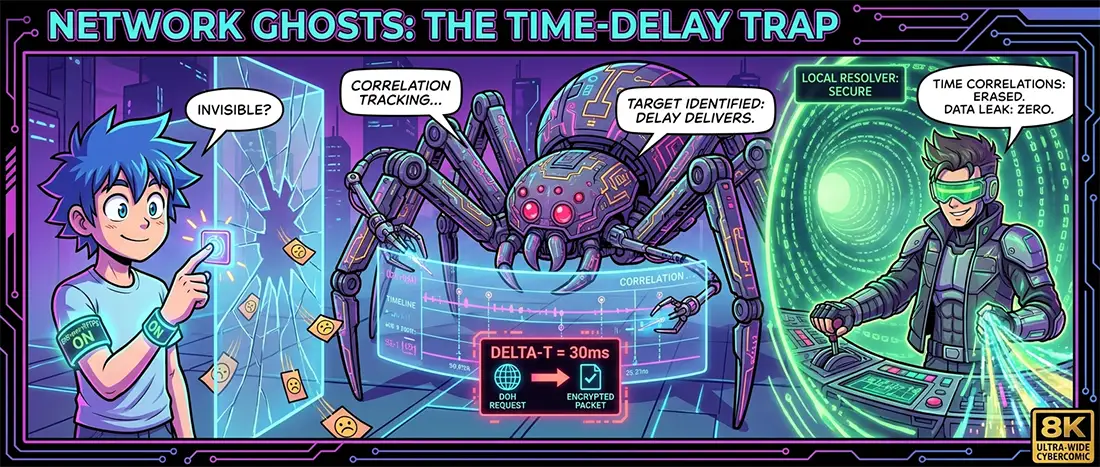
Долгое время внедрение шифрования DNS-запросов (DoH и DoT) преподносилось индустрией как окончательное решение проблемы перехвата пользовательских маршрутов. Логика казалась нерушимой: если локальный оператор больше не видит сырой UDP-порт 53, то сопоставить исходящий трафик с конкретным адресом ресурса становится математически невозможно.
Однако практический анализ свежих блокировок и утечек данных за последние дни демонстрирует обратное: слепое доверие к DoH создает ложное ощущение скрытности.
Системам глубокой фильтрации трафика (DPI/ТСПУ) больше не требуется взламывать криптографический конверт запроса к резолверу. Им достаточно анализировать временную корреляцию и топологию потоков.
1. Механика тайминг-корреляции: DoH как маркер начала сессии
Главная архитектурная слабость шифрованного DNS заключается в его обособленности от основного канала передачи данных.
Когда пользователь пытается открыть узел:
- Клиент устанавливает TLS-сессию к публичному резолверу (например, Cloudflare, Google или Quad9) и запрашивает запись
A/AAAA. - Спустя доли секунды (дельта времени реакции $\Delta t$, обычно от 15 до 60 мс) с того же абонентского IP-адреса инициируется новое TCP/TLS-соединение к неизвестному или подозрительному внешнему IP-адресу.
Для статистических анализаторов операторского шлюза эта задержка $\Delta t$ — практически открытая сигнатура. Даже если SNI замаскирован, а DNS-запрос зашифрован, сопоставление времени всплеска трафика на порт DoH-резолвера и времени исходящего SYN-пакета на внешний хост позволяет восстановить факт обращения с точностью более 90%. Вы сами подсказываете DPI точный момент, когда нужно активировать модуль углубленной эвристики на пограничном узле.
2. Крах идеи централизованных резолверов
Использование публичных DoH-сервисов порождает вторую фундаментальную уязвимость — концентрацию метаданных в руках регуляторных списков:
- Блокировка по IP-адресам самих резолверов. Оператору не нужно анализировать каждый пакет: достаточно внести в списки троттлинга адреса популярных независимых DNS-провайдеров. В результате абонентское устройство либо откатывается на стандартный, открытый DNS оператора (fallback-уязвимость), либо начинает терять пакеты на этапе разрешения имен.
- Сливы на уровне телеметрии приложений. Большинство утечек профилей активности происходит не из-за перехвата на кабеле, а через сопоставление открытых графов связей. Когда миллионы запросов стекаются в единый пул, операторские фильтры легко отделяют фоновый трафик системных служб от целевых переходов конкретного пользователя.
3. Метаданные транспортного уровня: почему зашифрованный IP все равно говорит слишком много
Даже при полностью скрытом имени хоста (через ECH — Encrypted Client Hello) пограничный шлюз видит:
- Автономную систему назначения (ASN). Если трафик идет в сторону хостинг-провайдера, известного размещением независимых медиа или зарубежных прокси, этот факт фиксируется мгновенно.
- Размер и структуру сертификата. Ответ сервера на этапе TLS Handshake передается пакетами определенной длины. База данных отпечатков популярных сертификатов позволяет идентифицировать ресурс даже без открытого поля SNI в заголовке запроса.
Попытка защититься отдельными надстройками вроде включения DoH в браузере без изоляции всего сетевого контура — это попытка запереть замок на стеклянной двери.
4. Архитектура устойчивого разрешения имен: практический контур
Чтобы резолвинг адресов не превращался в триггер для систем фильтрации, инфраструктура должна отвечать принципам полного разделения плоскостей управления:
- Локальный рекурсивный резолвер внутри туннеля.
- DNS-запросы никогда не должны покидать пределы персонального шифрованного канала. Разрешение имен обязано происходить непосредственно на выходном узле (exit node), без обращения к сторонним публичным хабам с вашего физического IP-адреса. Для оператора связи сессия должна выглядеть как непрерывный, монолитный обмен данными с единственным доверенным адресом.
- Исключение Fallback-утечек (DNS Leak).
- Сетевой стек операционной системы должен быть жестко сконфигурирован на сброс любых запросов к портам 53 (UDP/TCP) мимо основного туннеля. Если туннель кратковременно проседает, сетевой интерфейс обязан блокировать трафик (механизм Kill Switch), а не отправлять открытый запрос на шлюз оператора.
- Собственные приватные узлы без публичной истории.
- Использование собственного выделенного сервера исключает идентификацию по пулу «скомпрометированных соседей». Когда ваш DNS-трафик замыкается на изолированном инстансе, внешние алгоритмы фильтрации лишаются базы для статистического сопоставления.
Безопасность в современной сети строится на ликвидации корреляционных связей. Пока отдельные элементы сетевого стека общаются с внешним миром вразнобой, системы фильтрации будут безошибочно вычислять ваши действия. Настоящая приватность достигается только тогда, когда весь объем данных, включая служебные метаданные и запросы имен, упакован в единый, неразрывный и однородный контур.