Lorsque les utilisateurs parlent de cybersécurité, ils imaginent généralement un scénario dramatique : des pirates brutent une clé cryptographique, interceptent des mots de passe ou découvrent une vulnérabilité zero-day dans un algorithme de chiffrement.
La réalité des conflits de réseaux et du filtrage de ces derniers jours est bien plus prosaïque et impitoyable : personne n'essaie de vous déchiffrer.
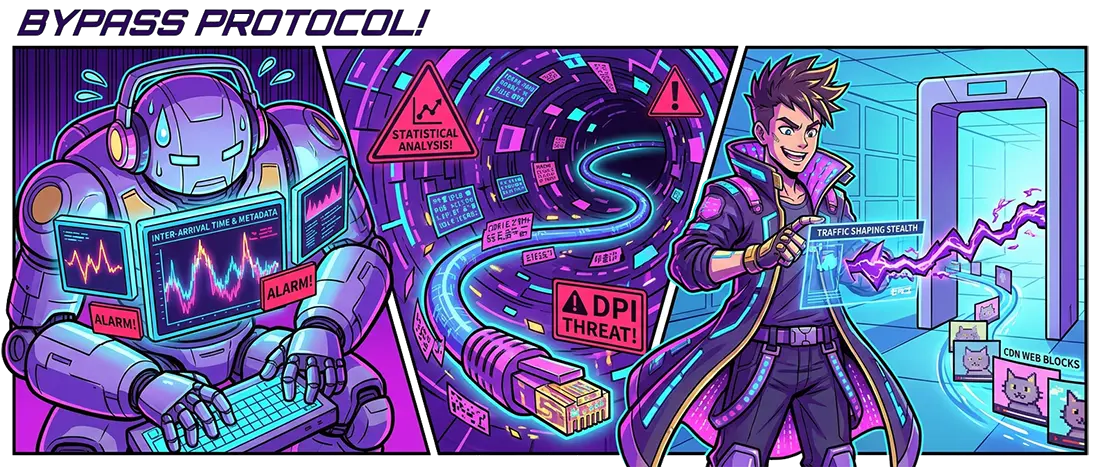
Pour les boîtiers de contrôle des opérateurs (TSPU) et les systèmes modernes d'analyse comportementale du trafic, le contenu exact d'un paquet chiffré — qu'il s'agisse d'une discussion sur une messagerie, d'un rapport confidentiel ou d'une session de développement — n'a aucune importance. Le profil mathématique de votre connexion leur suffit amplement.
Bienvenue à l'ère des métadonnées, où l'analyse temporelle (timing analysis) et le profilage des flux sont devenus le principal vecteur de compromission et de blocage.
1. L'illusion du « tunnel impénétrable » : quand le rythme vous trahit
Imaginons que vous utilisiez un protocole robuste et un chiffrement fort comme ChaCha20 ou AES-256-GCM. Le contenu du paquet est transformé en une séquence pseudo-aléatoire. Cependant, au niveau liaison et au niveau réseau, des caractéristiques fondamentales restent exposées :
- L'intervalle entre les paquets (Inter-arrival time). Un être humain fait défiler un flux, lit un texte ou regarde un flux en direct avec une dynamique de pauses bien spécifique. Un bot, un tunnel ou un script se comportent différemment.
- La distribution de la taille des paquets (Packet Size Distribution). Un flux vidéo génère des trames lourdes de tailles fixes, la voix sur IP génère des paquets courts à des intervalles stricts de plusieurs dizaines de millisecondes, tandis que le surf sur le web se traduit par des rafales de petites requêtes suivies de pics de téléchargement d'éléments.
- Le modèle d'accusés de réception (TCP ACK behavior). Le rapport entre les paquets de service sortants et entrants révèle l'architecture de l'interaction client-serveur, même à travers trois couches d'obfuscation.
Si le DPI de l'opérateur est entraîné à l'aide de classifieurs neuronaux, il identifie en une fraction de seconde qu'il ne s'agit pas seulement d'un trafic HTTPS, mais d'un tunnel encapsulé. Dès lors, il ne s'agit plus d'une interdiction pure et simple, mais d'un bridage (shaping) réglementaire : les paquets sont délibérément retardés au niveau de la passerelle frontalière, simulant une congestion du réseau et forçant la pile TCP à réduire sa fenêtre de transmission.
2. Le piège des zones de confiance centralisées
Face aux informations régulières concernant des fuites de bases de données et aux propositions visant à enfermer l'accès à l'infrastructure dans des « périmètres nationaux » fermés, la principale erreur d'ingénierie des régulateurs apparaît au grand jour : une centralisation excessive de la confiance.
Lorsque le trafic des entreprises, des équipes de développement et des utilisateurs est acheminé de force par un ensemble limité de hubs centraux :
- Les métadonnées sont regroupées en un point de défaillance unique. L'intercepteur n'a pas besoin de pirater les serveurs de chaque service individuel. Il lui suffit d'écouter les interconnexions dorsales (backbones) de l'opérateur de premier rang : à partir des seuls graphes de relations (« qui, quand, quel volume et à quelle fréquence se connecte à la passerelle »), il est possible de reconstituer la structure d'une équipe distribuée ou d'une chaîne d'approvisionnement de données.
- Fuite de jetons et de sessions dans les « zones vertes ». Au sein des listes blanches, les développeurs négligent souvent la vérification mutuelle des nœuds (mTLS), estimant que « tout le monde est de confiance à l'intérieur du périmètre ». Résultat : des compromissions massives via un équilibreur de charge frontal compromis ou un nœud de test oublié.
3. La métamorphose de la défense : de la dissimulation à la biomimétique
Si le chiffrement frontal attire l'attention par son entropie anormale et que les protocoles standard sont repérés par les empreintes de leurs en-têtes, à quoi doit ressembler l'architecture d'un périmètre viable aujourd'hui ?
- Remplissage et randomisation des timings (Traffic Shaping / Padding).
- Une passerelle personnelle moderne ne doit pas seulement chiffrer la charge utile (payload), mais aussi uniformiser les paquets à des tailles de blocs web standard, tout en insérant des micro-retards et des paquets factices de poids nul lors des pauses. Vu de l'extérieur, le trafic doit paraître monotone et ennuyeux — comme un transfert statique classique depuis un CDN.
- Empreintes TLS correctes (JA4 / Client Hello).
- Il est exclu de se connecter au réseau avec des signatures cryptographiques uniques ou obsolètes. Les paramètres de négociation (handshake), l'ordre des suites de chiffrement prises en charge et les extensions SNI doivent reproduire au bit près le comportement des navigateurs modernes grand public sur des moteurs récents. La moindre anomalie constitue un déclencheur instantané pour l'heuristique du DPI.
- Point de sortie souverain sur des dorsales indépendantes.
- L'utilisation de fermes VPN publiques est compromise dès le départ : leurs pools d'adresses et leurs systèmes autonomes (ASN) sont connus de tous les filtres. Le seul modèle viable est une passerelle dédiée sur un nœud cloud privé à la réputation irréprochable, dont le trafic est indiscernable d'une requête de routine vers une API cloud ou un service SaaS d'entreprise.
Conclusion
Dans les réseaux modernes, la sécurité ne consiste pas à savoir qui chiffre le mieux ses données, mais qui parvient le mieux à cacher le fait même qu'une communication privée a lieu.
Alors que les opérateurs et les régulateurs perfectionnent leurs algorithmes de calcul statistique des connexions, le salut réside dans l'abandon des solutions standardisées. Maîtriser sa propre infrastructure, ajuster précisément les paramètres radio des équipements et fondre son empreinte réseau dans le bruit de fond général du web : c'est l'unique moyen de préserver un canal stable, libre et véritablement sécurisé.