Когда пользователи рассуждают о кибербезопасности, они обычно представляют себе драматичный сценарий: злоумышленники брутфорсят криптографический ключ, перехватывают пароли или находят уязвимость нулевого дня в алгоритме шифрования.
Реальность сетевых конфликтов и фильтрации последних суток куда прозаичнее и беспощаднее: вас никто не пытается расшифровать.
Современным операторским ТСПУ и системам машинного анализа трафика абсолютно безразлично, что именно лежит внутри зашифрованного пакета — переписка в мессенджере, конфиденциальный отчет или сессия разработчика. Им достаточно математического профиля вашего соединения.
Добро пожаловать в эпоху метаданных, где главным вектором компрометации и блокировок стал тайминг-анализ и профилирование потока.
1. Иллюзия «непробиваемого туннеля»: как вас выдает ритм
Допустим, вы используете надежный протокол, стойкое шифрование ChaCha20 или AES-256-GCM. Содержимое пакета превращено в псевдослучайную последовательность. Но на канальном и сетевом уровнях остаются открытыми фундаментальные характеристики:
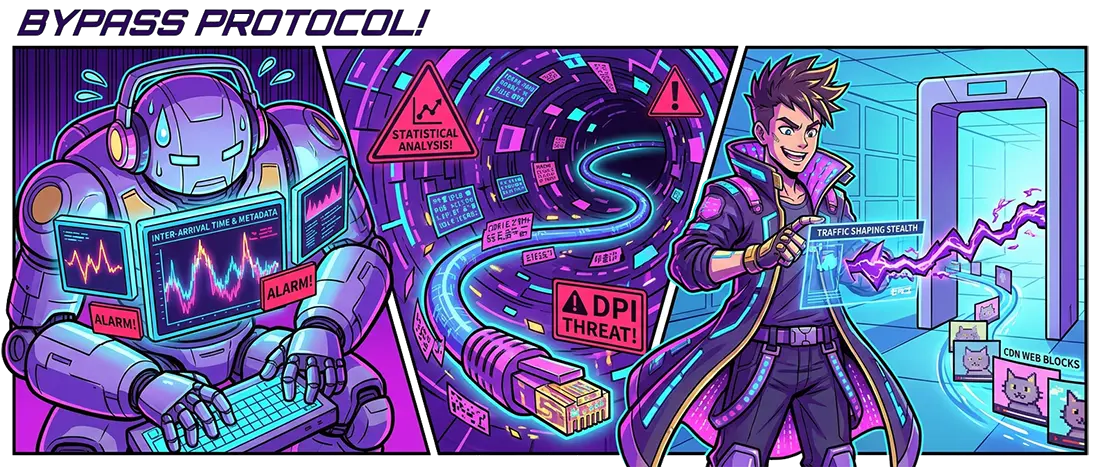
- Интервалы между пакетами (Inter-arrival time). Живой человек скроллит ленту, читает текст или смотрит стрим с совершенно определенной динамикой пауз. Бот, туннель или скрипт ведут себя иначе.
- Распределение длин пакетов (Packet Size Distribution). Видеопоток генерирует тяжелые кадры фиксированных размеров, голос по IP — короткие пакеты через строгие промежутки в десятки миллисекунд, а веб-серфинг — пачки мелких запросов с последующими всплесками отдачи ассетов.
- Паттерн подтверждений (TCP ACK behavior). Соотношение исходящих служебных пакетов к входящим раскрывает архитектуру клиент-серверного взаимодействия даже через три слоя обфускации.
Если операторский DPI обучен нейросетевым классификаторам, он за доли секунды определяет: перед ним не просто HTTPS-трафик, а инкапсулированный туннель. И дальше в дело вступает не запрет, а регуляторный шейпинг — пакеты намеренно задерживаются на пограничном транзите, симулируя перегрузку канала и вынуждая TCP-стек сбрасывать окно передачи.
2. Ловушка централизованных доверенных зон
На фоне регулярных новостей об утечках баз данных и предложениях загнать доступ к инфраструктуре в закрытые «национальные периметры» обнажается главная инженерная ошибка регуляторов — избыточная централизация доверия.
Когда трафик бизнеса, разработки и пользователей принудительно направляется через ограниченный набор узловых хабов:
- Метаданные собираются в единую точку отказа. Перехватчику не нужно взламывать серверы каждого конкретного сервиса. Достаточно слушать магистральные стыки оператора первого уровня: по одним только графам связей («кто, когда, в каком объеме и с какой периодичностью обращается к шлюзу») можно восстановить структуру распределенной команды или цепочки поставок данных.
- Утечка токенов и сессий в «зеленых зонах». Внутри так называемых белых списков разработчики часто пренебрегают взаимной верификацией узлов (mTLS), считая, что «внутри периметра все свои». Результат — масштабные компрометации через скомпрометированный пограничный балансировщик или забытую тестовую ноду.
3. Метаморфоза защиты: от маскировки к биомимикрии
Если лобовое шифрование привлекает внимание аномальной энтропией, а стандартные протоколы считываются по отпечаткам заголовков, как должна выглядеть архитектура жизнеспособного контура сегодня?
- Паддинг и рандомизация таймингов (Traffic Shaping / Padding).
- Современный персональный шлюз обязан не просто зашифровывать полезную нагрузку, но и выравнивать пакеты до стандартных размеров веб-блоков, а также вставлять микрозадержки и фиктивные пакеты нулевого веса в моменты пауз. Со стороны трафик должен выглядеть монотонно и скучно — как обычная передача статики с CDN.
- Корректные отпечатки TLS (JA4 / Client Hello).
- Нельзя выходить в сеть с уникальными или устаревшими криптографическими сигнатурами. Параметры рукопожатия, порядок поддерживаемых шифронаборов и расширения SNI должны до байта повторять поведение массовых современных браузеров на актуальных движках. Любое отклонение — мгновенный триггер для эвристики DPI.
- Суверенная точка выхода на независимых магистралях.
- Использование публичных VPN-ферм скомпрометировано изначально: их пулы адресов и автономные системы (ASN) известны всем фильтрам. Единственная устойчивая модель — собственный шлюз на выделенной облачной ноде с чистой репутацией, трафик к которой неотличим от рутинного обращенния к облачному API или корпоративному SaaS-сервису.
Итог
Безопасность в современной сети — это игра не в то, кто сильнее зашифрует данные, а в то, кто чище скроет сам факт приватной коммуникации.
Пока операторы и регуляторы совершенствуют алгоритмы статистического вычисления соединений, спасение лежит в отказе от шаблонных решений. Владение собственной инфраструктурой, точечная настройка радиопараметров оборудования и слияние сетевого отпечатка с общим фоновым веб-шумом — единственный способ сохранить стабильный, свободный и по-настоящему защищенный канал.