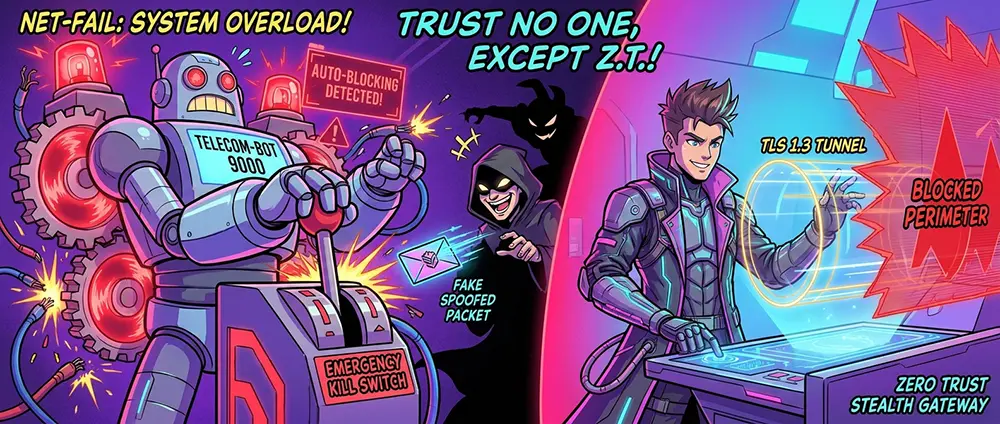
Des changements tectoniques s'opèrent dans le cadre réglementaire : les régulateurs confèrent de plus en plus aux opérateurs de télécommunications le droit de couper un canal de manière unilatérale ou d'isoler complètement un abonné en cas de « détection d'incident de cybersécurité ». Ce mécanisme est présenté sous un angle protecteur : si votre nœud est soupçonné de générer du trafic parasite ou de participer à des anomalies, le fournisseur brandit un ultimatum et ferme le robinet.
Le paradoxe est que tenter de soigner des failles systémiques par un coupe-circuit forcé ne résout pas le problème de sécurité. Cela engendre une nouvelle classe de vulnérabilités, où l'infrastructure de l'opérateur elle-même devient la principale arme des attaquants.
1. Le TSPU comme outil de DoS tiers : l'attaque par déconnexion réfléchie
Lorsqu'un régulateur ordonne aux opérateurs de suspendre leurs services sur la base de marqueurs heuristiques de « menaces », cela constitue un vecteur d'attaque clé en main pour un attaquant qualifié.
Plutôt que de gaspiller des térabits de puissance distribuée pour un DDoS classique, il suffit de provoquer le capteur de périphérie :
- Spoufing et génération de signatures anormales. L'attaquant génère un flux de paquets indésirables avec une adresse IP de retour usurpée de la victime, en imitant des balises C2 (Command & Control) ou une activité réseau malveillante.
- Réaction automatique du DPI. L'analyseur de la passerelle de l'opérateur enregistre un « incident ». Conformément au règlement, le système place l'adresse sous surveillance et déclenche un compte à rebours menant à la dégradation ou à la coupure totale.
- Résultat : l'attaquant dépense une broutille, tandis que l'opérateur neutralise lui-même et gratuitement la ressource cible ou le nœud indépendant visé.
Les systèmes de filtrage approfondi (DPI), surchargés de règles de recherche de trafic « indésirable », souffrent d'un taux élevé de faux positifs. Transformer le DPI en un déclencheur automatique de sanctions convertit le fournisseur en un outil d'élimination extrajudiciaire de l'infrastructure d'autrui.
2. L'illusion d'une sécurité périmétrique : les leçons des récentes fuites
Les incidents récents — de la compromission des environnements d'analyse cloud de grandes plateformes aux fuites de données issues de registres étatiques centralisés — confirment une fois de plus un fait technique : la sécurité périmétrique est morte.
Les organisations dépensent des millions pour valider des listes blanches, installer des pare-feux certifiés et isoler les réseaux. Pourtant, les données fuiteront non pas parce qu'un attaquant a brisé le pare-feu depuis le réseau extérieur, mais parce que :
- Les jetons et les sessions sont volés aux points de jonction. L'intrusion s'effectue via des API de confiance, des courtiers de notifications push ou des intégrations SaaS tierces qui disposent déjà d'un accès légitime contournant tout contrôle.
- La liste blanche est aveugle aux protocoles légitimes. Si le compte d'un ingénieur ou une clé de service Snowflake est compromis, le trafic de la fuite emprunte le port standard 443 au sein d'une session autorisée. Pour l'opérateur et son TSPU, il s'agit d'un flux absolument de confiance et « propre ».
Tenter d'isoler le réseau et d'enfermer les utilisateurs dans des réserves clôturées crée un faux sentiment de sécurité, tandis que les bases de données s'échappent par les portes officielles des passerelles de confiance.
3. Pourquoi les VPN grand public sont impuissants face au façonnage réglementaire
Dans le contexte actuel de resserrement des visses, beaucoup continuent par inertie de s'appuyer sur des clients VPN publics. Dans la réalité d'aujourd'hui, c'est une impasse architecturale :
- Les pools ASN et sous-réseaux publics sont grillés. N'importe quel service grand public possède des plages IP prévisibles. Les systèmes des opérateurs les intègrent dans les listes de ralentissement automatique bien avant que votre propre trafic n'y transite.
- Une cible facile pour les blocages réglementaires. Le fournisseur n'a même pas besoin de prouver une infraction : les en-têtes de tunneling standard au sein de la surveillance de l'opérateur sont étiquetés comme « anomalie non identifiée », ce qui constitue un prétexte légal pour placer le canal en quarantaine dégradée.
4. Critères d'un nœud souverain : survivre face à un filtrage actif
Le seul moyen de préserver un accès prévisible et de protéger ses données contre l'arbitraire des opérateurs est d'éliminer la dépendance envers les intermédiaires centralisés :
- Infrastructure individuelle de premier échelon.
- Votre propre passerelle personnelle, déployée sur une instance isolée dans une juridiction neutre. Une adresse IP propre sans historique parasite, sans voisinage avec du trafic indésirable.
- Mimétisme du transport avec le web légitime.
- Le protocole de communication ne doit pas attirer l'attention par des signatures entropiques inhabituelles. Le trafic doit imiter strictement le comportement d'un navigateur standard : TLS 1.3 valide, empreintes de handshake réalistes (JA4), véritables noms de domaine de CDN de confiance dans le SNI.
- Zero Trust au sein de son propre périmètre.
- Rejet total du concept de « réseau interne de confiance ». Chaque service, chaque backend et chaque microservice doit exiger une authentification cryptographique mutuelle (mTLS) et des jetons dynamiques à courte durée de vie, qu'ils se trouvent derrière un VPN, sur une liste blanche ou sur l'internet public.
Résumé
Lorsque les régulateurs et les monopoles optent pour le brouillage automatique des canaux sous prétexte de lutter contre les menaces, compter sur des béquilles publiques devient une erreur fatale.
La sécurité ne repose ni sur les autorisations de l'opérateur ni sur la hauteur de la barrière réglementaire. Elle dépend du contrôle de son propre point de sortie, d'une stricte hygiène des identifiants et de la capacité à dissoudre le trafic critique dans le flux général du réseau mondial. Tout le reste n'est qu'une illusion de contrôle qui s'effondre au premier clic sur le coupe-circuit de l'opérateur.