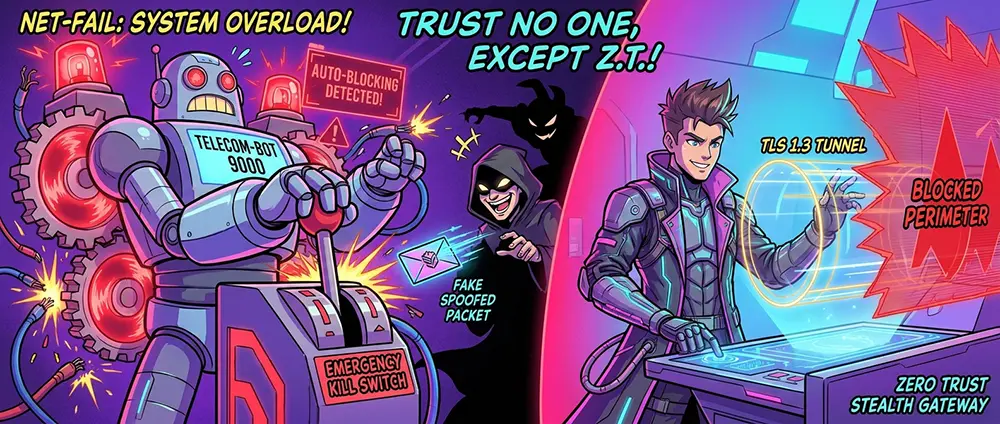
В нормативном поле происходят тектонические сдвиги: регуляторы всё активнее закрепляют за операторами связи право в одностороннем порядке резать канал или полностью изолировать абонента при «выявлении киберинцидента». Механика подается под соусом защиты: если ваш узел заподозрен в генерации паразитного трафика или участии в аномалиях, провайдер выдает ультиматум и закручивает вентиль.
Парадокс в том, что попытка лечить системные дыры принудительным рубильником не решает проблему безопасности. Она порождает новый класс уязвимостей, где главным оружием атакующих становится сама операторская инфраструктура.
1. ТСПУ как инструмент чужого DoS: атака отраженным отключением
Когда регулятор дает операторам предписание приостанавливать услуги на основании эвристических маркеров «угроз», для квалифицированного атакующего это готовый вектор атаки.
Вместо того чтобы тратить терабиты распределенной мощности на классический DDoS, становится достаточно спровоцировать пограничный сенсор:
- Спуфинг и генерация аномальных сигнатур. Злоумышленник формирует поток мусорных пакетов с поддельным обратным IP-адресом жертвы, имитируя C2-маяки (Command & Control) или вредоносную сетевую активность.
- Автоматическая реакция DPI. Анализатор на шлюзе оператора фиксирует «инцидент». По регламенту система ставит адрес на учет и запускает таймер на деградацию или полное отключение.
- Результат: атакующий тратит копейки, а оператор своими руками бесплатно гасит нужный целевой ресурс или независимую ноду.
Системы глубокой фильтрации, перегруженные правилами поиска «нежелательного» трафика, страдают от высокого процента ложных срабатываний (False Positives). Превращение DPI в автоматический триггер санкций превращает провайдера в инструмент внесудебного устранения чужой инфраструктуры.
2. Иллюзия защищенности периметра: уроки свежих сливов
Последние инциденты — от компрометации облачных аналитических сред крупных платформ до сливов данных из централизованных государственных регистров — снова подтверждают инженерный факт: периметральная защита мертва.
Организации тратят миллионы на согласование белых списков, установку сертифицированных межсетевых экранов и изоляцию сетей. Но данные утекают не потому, что злоумышленник проломил фаервол из внешней сети. Они утекают потому, что:
- Токены и сессии крадутся на стыках. Взлом происходит через доверенные API, брокеры пуш-уведомлений или сторонние SaaS-интеграции, у которых уже есть легитимный доступ в обход любых проверок.
- Белый список слеп к легитимным протоколам. Если скомпрометирована учетная запись инженера или сервисный ключ Snowflake, трафик утечки идет по стандартному порту 443 внутри авторизованной сессии. Для оператора и его ТСПУ это абсолютно доверенный, «чистый» поток.
Попытки изолировать сеть и загнать пользователей в огороженные резервации создают ложное спокойствие, в то время как базы уходят через официальные дыры в доверенных шлюзах.
3. Почему массовые VPN бессильны перед регуляторным шейпингом
На фоне закручивания гаек многие по инерции продолжают полагаться на публичные VPN-клиенты. В современных реалиях это архитектурный тупик:
- Публичные пулы ASN и подсетей сданы. Любой массмаркет-сервис имеет предсказуемые диапазоны IP. Операторские системы вносят их в списки автоматического замедления задолго до того, как там появится ваш трафик.
- Легкая мишень для регламентных блокировок. Провайдеру даже не нужно доказывать факт нарушения: стандартные заголовки туннелирования внутри операторского мониторинга маркируются как «неидентифицированная аномалия», что дает легальный повод перевести канал в деградационный карантин.
4. Критерии суверенного узла: выживание в условиях активной фильтрации
Единственный способ сохранить предсказуемый доступ и защитить свои данные от операторского произвола — исключить зависимость от централизованных посредников:
- Индивидуальная инфраструктура первого эшелона.
- Свой персональный шлюз, развернутый на изолированном инстансе в нейтральной юрисдикции. Чистый IP-адрес без паразитной истории, нулевое соседство с мусорным трафиком.
- Транспортная мимикрия под белый веб.
- Протокол связи не должен шуметь нестандартными энтропийными сигнатурами. Трафик обязан строго эмулировать поведение стандартного браузера: валидный TLS 1.3, реалистичные отпечатки рукопожатия (JA4), настоящие доменные имена доверенных CDN в SNI.
- Zero Trust внутри собственного контура.
- Полный отказ от концепции «доверенной внутренней сети». Каждый сервис, каждый бэкенд и каждый микросервис обязаны требовать взаимную криптографическую аутентификацию (mTLS) и короткоживущие динамические токены, независимо от того, находятся они за VPN, в белом списке или в открытом интернете.
Резюме
Когда регуляторы и монополии берут курс на автоматическое глушение каналов под предлогом борьбы с угрозами, надеяться на публичные костыли становится фатальной ошибкой.
Безопасность строится не на разрешениях оператора и не на высоте регуляторного забора. Она держится на контроле над собственной точкой выхода, строгой гигиене учетных данных и умении растворить критически важный трафик в общем потоке глобальной сети. Всё остальное — иллюзия контроля, которая рушится при первом же щелчке операторского рубильника.