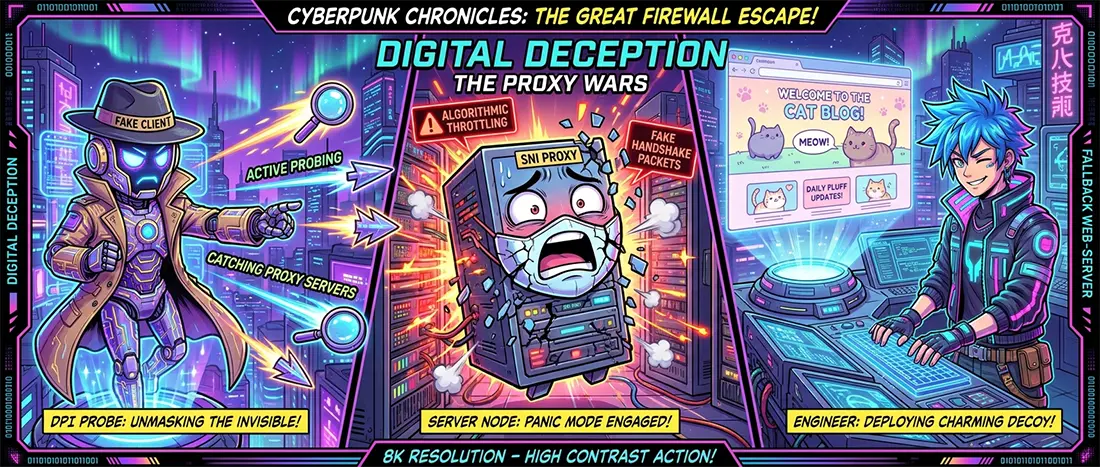
Si l'on analyse la nature de la censure et les récents schémas de pannes de tunnels réseau ces derniers jours, un changement tectonique dans les méthodes des équipements de contrôle et de passe-plat (TSPU) des opérateurs devient évident. Longtemps, la confrontation entre la censure du réseau et la vie privée s'est articulée autour de l'analyse passive : l'opérateur écoutait le flux, calculait l'entropie, vérifiait le SNI et, si quelque chose semblait suspect, réduisait discrètement la fenêtre TCP ou réinitialisait la connexion.
Cependant, l'analyse passive génère trop de faux positifs sur le trafic d'entreprise légitime. C'est pourquoi les systèmes d'inspection en profondeur (DPI) sont passés à la phase suivante : le sondage actif (Active Probing).
Cela change la donne : à présent, le filtre ne se contente plus de observer depuis l'extérieur. Il intervient dans le processus et teste la robustesse de votre serveur en se faisant passer pour un client ordinaire.
1. Comment fonctionne le mécanisme du coup de grâce
Le schéma du sondage actif est simple, mais destructeur pour une infrastructure non préparée :
- Le déclencheur. L'utilisateur initie une session sécurisée vers son serveur indépendant. Le trafic est chiffré, protégé à l'extérieur par TLS, et le nom d'hôte dans le SNI pointe vers une ressource légitime populaire.
- La détection par le DPI frontal. Le système de filtrage intercepte le processus d'établissement de la liaison. Même si les métadonnées semblent plausibles, l'adresse IP du serveur ne figure pas dans les listes des grands CDN mondiaux (Cloudflare, Akamai, Google). Le nœud est alors classé comme « candidat gris ».
- La fausse requête au nom de l'opérateur. En l'espace de quelques secondes (et parfois en parallèle), un bot de balayage spécial du TSPU envoie une série de requêtes synthétiques à la même adresse IP et au même port :
- il envoie un paquet de négociation altéré ;
- il demande un chemin Web aléatoire sans en-têtes valides ;
- il transmet des séquences d'octets spécifiques pour provoquer une erreur de protocole.
- Le verdict. Si le serveur distant ne se comporte pas en retour comme un véritable serveur Web (par exemple, s'il rompt instantanément la connexion par un RST, tombe en délai d'attente ou répond par une alerte TLS non standard), le DPI en conclut sans équivoque : un tunnel proxy se cache derrière ce port. L'adresse est immédiatement envoyée dans un trou noir ou soumise à un étouffement algorithmique de plusieurs heures (Bufferbloat jusqu'à 3 000 ms).
- Le problème du « miroir vide ». Si votre serveur proxy se fait simplement passer pour le site d'un tiers via le tunneling SNI, mais qu'en cas d'appel direct du bot par adresse IP, il ne renvoie pas de réponse Web valide avec un code HTTP correct (404, 403 ou la page d'accueil du service réel), le scanner détecte immédiatement l'anomalie.
- L'asymétrie des empreintes (Fingerprint Mismatch). Lorsque le client affiche l'empreinte d'un navigateur de bureau moderne, mais que le serveur répond lors du contrôle par une suite de chiffrement caractéristique d'une bibliothèque Go brute ou d'un script Python, l'heuristique détecte une anomalie. La divergence entre les dialectes cryptographiques du client et du serveur est un marqueur clé de tunnel artificiel.
- Un serveur frontal complet (Fallback Web-Server).
- Un véritable serveur Web standard (comme Nginx ou Caddy) doit fonctionner sur le serveur cible, hébergeant un site légitime avec du HTML, du CSS et du contenu statique réels. Le démon de proxy ne doit pas s'exposer au monde extérieur avec un « port nu ». Toute requête non autorisée provenant des scanners du DPI doit être redirigée de manière transparente vers le site Web légitime, renvoyant un HTTP 200 standard avec des en-têtes valides et un corps de réponse réaliste.
- L'authentification avant la négociation.
- Si le client ne transmet pas d'authentificateur cryptographique valide dès le premier paquet (un secret pré-partagé ou une signature spécifique dans une extension autorisée), le serveur ne doit donner aucun signe de vie en tant que proxy. Pour tout scanner externe, il doit se faire passer pour un blog ou une page d'atterrissage banale et ennuyeuse.
- Surveillance hors bande du canal.
- Si la connexion commence à se dégrader, il est primordial de comprendre rapidement la cause : s'agit-il d'une baisse du signal radio sur le modem local, d'une saturation en soirée chez le fournisseur d'accès ou d'un façonnage ciblé de votre IP suite à un sondage actif ? Avoir accès aux métriques brutes de latence pour chaque saut de routage et aux paramètres de signal radio propres est la seule garantie de garder le contrôle au lieu de deviner la source du problème.
2. L'effondrement de l'obfuscation naïve
La plupart des utilisateurs qui configurent leurs propres passerelles ou utilisent des clients standards perdent cet aspect de vue. Ils pensent qu'il suffit d'envelopper le trafic dans un protocole à la mode imitant un site Web pour que le tour soit joué.
Mais le diable se cache dans le comportement réel du backend :
3. Protection contre le sondage : le principe de la fausse façade architecturale
La survie d'une passerelle privée face à un sondage agressif exige de passer d'un simple masquage à un véritable camouflage d'infrastructure :
Résumé
L'époque où il suffisait de lancer un tunnel standard sur un VPS loué pour obtenir une connexion stable est définitivement révolue. Les filtres modernes ne cherchent pas à décrypter le chiffrement : ils provoquent activement l'infrastructure pour l'amener à se trahir.
La fiabilité d'un périmètre personnel ne repose plus aujourd'hui sur des noms ronflants d'algorithmes cryptographiques, mais sur la rigueur ingénierie de votre fausse façade. Une passerelle n'est sécurisée que si, pour tout auditeur tiers, elle a l'apparence, la voix et les réponses du serveur le plus banal et insignifiant du Web mondial.