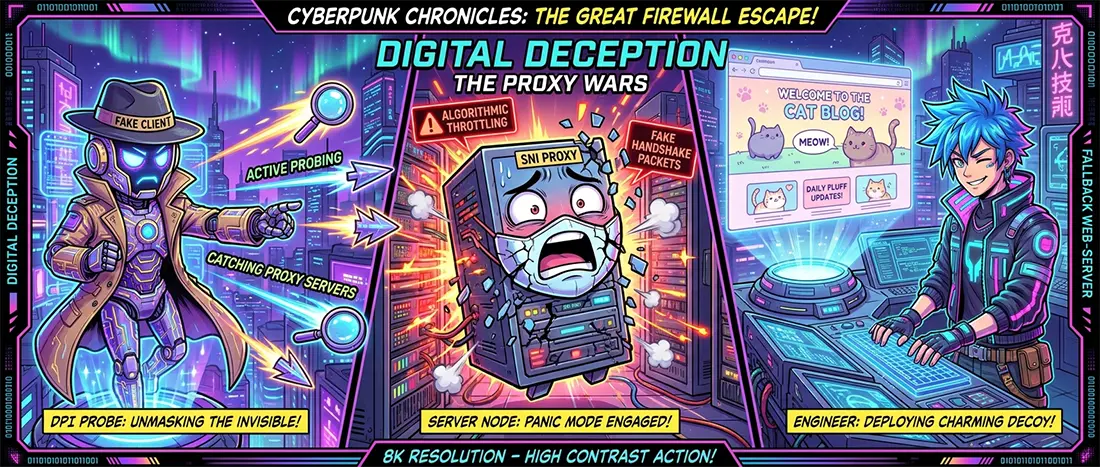
Если проанализировать характер фильтрации и свежие паттерны сбоев сетевых туннелей за последние дни, становится очевидным тектонический сдвиг в методах операторских ТСПУ. Долгое время противостояние сетевой цензуры и приватности строилось вокруг пассивного анализа: оператор слушал поток, считал энтропию, сверял SNI и, если что-то казалось подозрительным, тихо подрезал TCP-окно или сбрасывал соединение.
Но пассивный анализ дает слишком много ложных срабатываний на легитимном корпоративном трафике. Поэтому системы глубокой инспекции перешли к следующей фазе — активному зондажу (Active Probing).
Это меняет правила игры: теперь фильтр не просто смотрит со стороны. Он вмешивается в процесс и проверяет ваш сервер на прочность, выдавая себя за обычного клиента.
1. Как работает механизм контрольного выстрела
Схема активного зондажа проста, но разрушительна для неподготовленной инфраструктуры:
- Триггер. Пользователь инициирует защищенную сессию к своему независимому серверу. Трафик зашифрован, снаружи прикрыт TLS, имя хоста в SNI указывает на популярный белый ресурс.
- Фиксация пограничным DPI. Система фильтрации перехватывает факт рукопожатия. Даже если метаданные выглядят правдоподобно, IP-адрес сервера не входит в списки крупных мировых CDN (Cloudflare, Akamai, Google). Узел попадает в категорию «серый кандидат».
- Фальшивый запрос от имени оператора. В течение нескольких секунд (а иногда прямо в параллель) специальный сканирующий бот ТСПУ отправляет на этот же IP-адрес и порт серию синтетических запросов:
- отсылает искаженный пакет рукопожатия;
- запрашивает случайный веб-путь без валидных заголовков;
- шлет специфические байтовые последовательности, провоцируя ошибку протокола.
- Приговор. Если удаленный сервер в ответ ведет себя не как полноценный веб-сервер (например, мгновенно разрывает соединение по RST, падает в таймаут или отвечает нестандартным TLS-алертом), DPI делает однозначный вывод: за этим портом прячется проксирующий туннель. Адрес моментально отправляется в блэкхол или ставится на многочасовую алгоритмическую удушку (Bufferbloat до 3000 мс).
2. Крах наивной обфускации
Большинство пользователей, настраивающих собственные шлюзы или использующих типовые клиенты, упускают этот момент из виду. Они полагают, что достаточно завернуть трафик в модный протокол с маскировкой под веб-сайт, и дело сделано.
Но дьявол кроется в поведении реального бэкенда:
- Проблема «пустого зеркала». Если ваш прокси-сервер просто маскируется под чужой сайт через SNI Proxying, но при прямом обращении бота по IP-адресу не отдает валидный веб-ответ с корректным HTTP-кодом (404, 403 или главную страницу реального сервиса), сканер сразу ловит несоответствие.
- Асинхронность отпечатков (Fingerprint Mismatch). Когда клиент заявляет отпечаток современного браузера на десктопе, а серверная часть при проверке отвечает стеком шифров, характерным для сырой Go-библиотеки или Python-скрипта, эвристика фиксирует аномалию. Разница в криптографических диалектах клиента и сервера — ключевой маркер искусственного туннеля.
3. Защита от зондажа: принцип архитектурного фальшфасада
Выживание частного шлюза в условиях агрессивного зондирования требует перехода от простой маскировки к полноценному инфраструктурному камуфляжу:
- Полноценный фронтенд-сервер (Fallback Web-Server).
- На целевом сервере обязан работать настоящий, штатный веб-сервер (например, Nginx или Caddy), обслуживающий легитимный сайт с реальным HTML, CSS и статикой. Проксирующий демон не должен светиться наружу «голым портом». Любой неавторизованный запрос от сканеров DPI должен бесшовно перенаправляться на реальный веб-сайт, отдавая стандартный HTTP 200 с валидными заголовками и реалистичным телом ответа.
- Авторизация до рукопожатия.
- Если клиент не передает в первом же пакете валидный криптографический аутентификатор (предварительно согласованный секрет или специфическую сигнатуру в допустимом расширении), сервер вообще не должен подавать признаков жизни как прокси. Для любого внешнего сканера он обязан притворяться скучным, рядовым блогом или лендингом.
- Внеполосный мониторинг канала.
- Если соединение начинает деградировать, критически важно оперативно понимать причину: это просадка радиоканала на локальном модеме, банальная вечерняя полка провайдера или целенаправленный шейпинг вашего IP по итогам активного зондажа. Возможность видеть сырые метрики задержек по каждому хопу маршрута и чистые параметры радиосигнала — единственная гарантия того, что вы управляете ситуацией, а не блуждаете в догадках.
Резюме
Эпоха, когда для стабильной связи достаточно было поднять стандартный туннель на арендованном VPS, окончательно ушла в прошлое. Современные фильтры не пытаются взломать шифр — они активно провоцируют инфраструктуру раскрыть себя.
Надежность персонального периметра сегодня строится не на громких названиях криптографических алгоритмов, а на инженерной безупречности вашего фальшфасада. Шлюз безопасен лишь тогда, когда для любого стороннего аудитора он выглядит, звучит и отвечает как самый заурядный, ничем не примечательный сервер в мировом вебе.