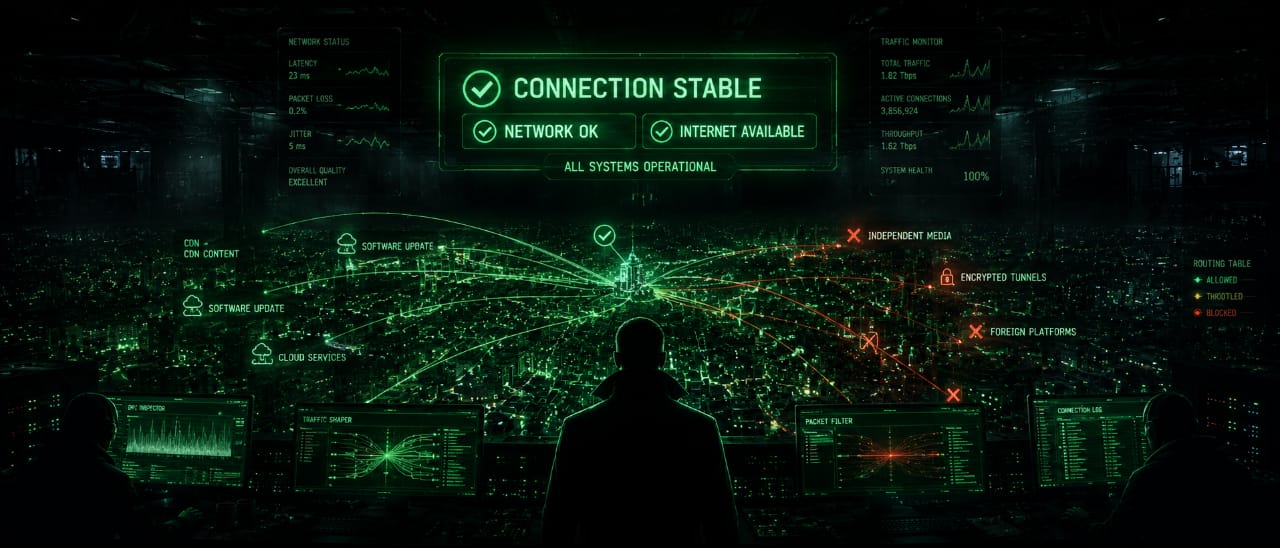
À chaque réveil, la plupart des utilisateurs vérifient la disponibilité du réseau par pure habitude : « Le site s'ouvre ? La page se charge ? Alors, tout fonctionne. » Mais si l'on se penche sur le trafic réseau des dernières 24 heures, une évidence s'impose : l'époque des blocages grossiers et démonstratifs avec des pages d'erreur des fournisseurs cède officiellement sa place à l'ère de la dégradation « silencieuse » et de l'isolation sélective.
Les équipements TSPU (Moyens techniques de lutte contre les menaces) modernes, installés sur les nœuds des FAI de backbone, ne coupent plus les canaux à la hache. Ils agissent comme un scalpel de précision, modifiant la physique même de la transmission des paquets.
Analysons comment la ségrégation cachée du trafic est mise en œuvre dès à présent et pourquoi les tests de disponibilité réseau standard ne reflètent plus la réalité.
Méthode du ralentissement : une fausse impression de stabilité
Pourquoi bloquer complètement une ressource, ce qui suscite une vague de mécontentement public et une migration massive des utilisateurs vers des outils de contournement, alors qu'il est possible de rendre son utilisation intenable ?
L'analyse technique des derniers schémas de filtrage montre que les TSPU utilisent de plus en plus la limitation artificielle de la bande passante (shaping) et la perte de paquets délibérée (packet loss) :
Analyse des signatures (Heuristiques) : les modules DPI n'analysent pas l'adresse IP de destination, mais la structure de la connexion elle-même. Si l'algorithme détecte un profil caractéristique d'une vidéo en streaming ou d'un tunnel chiffré, la vitesse sur cette direction précise est artificiellement bridée à environ 128 Kbit/s.
L'effet « d'usure » de l'utilisateur : pour le grand public, le site n'est pas bloqué, il « Laggue » simplement ou s'ouvre lentement. L'utilisateur accuse son routeur, son abonnement ou un serveur surchargé, ferme l'onglet et se tourne vers des alternatives locales rapides et « approuvées ». L'objectif de la censure est atteint sans la moindre ligne dans les registres officiels.
Falsification des réponses TCP et injection de paquets RST
Un autre pan analytique profond de ces derniers jours est l'intensification des attaques furtives de type Man-in-the-Middle (Homme du milieu) au niveau du réseau fédérateur. Lorsque votre appareil tente d'établir une poignée de main (Handshake) avec un serveur distant via le protocole TLS, le TSPU intercepte cette requête.
Au lieu de se contenter de bloquer le port, l'équipement du FAI génère et envoie à votre appareil un faux paquet muni d'un drapeau RST (Reset) ou FIN (Finish) au nom du site cible. Votre navigateur est persuadé que le serveur distant a lui-même rompu la connexion en raison d'une erreur ou d'une surcharge.
Dans les journaux (logs), cela ressemble à une panne réseau banale (Connection Reset), alors qu'il s'agissait en réalité d'un filtrage ciblé. Les protocoles VPN directs (WireGuard, OpenVPN) sont pulvérisés en quelques millisecondes dans un tel environnement, car leurs en-têtes sont des livres ouverts pour le DPI.
L'architecture de la résistance invisible
Dans un contexte où le Système simule des pannes réseau au lieu d'interdictions explicites, les méthodes de diagnostic classiques (comme un ping ou un traceroute ordinaire) deviennent inutiles. La protection des données et du trafic critique doit s'adapter aux règles de ce « guerre silencieuse ».
Utilisation de transports furtifs (Stealth) : la seule façon de percer un périmètre TSPU simulant une dégradation réseau est de faire en sorte que votre trafic chiffré ne se distingue techniquement en rien d'un téléchargement de page web classique. Les protocoles de nouvelle génération (VLESS avec l'extension Reality) utilisent une technique d'obfuscation où la poignée de main TLS initiale copie entièrement les paramètres d'une ressource occidentale ou locale majeure autorisée figurant sur « liste blanche ». Pour le système DPI, vous lisez simplement un site légitime.
Analyse dynamique des latences (Active Probing Mitigation) : les utilitaires modernes de contournement des blocages apprennent à reconnaître les faux paquets RST envoyés par le censeur. Si l'application constate qu'une réponse à une requête arrive anormalement vite (plus rapidement que la vitesse de la lumière ne le permet physiquement vers le serveur distant), ce paquet est rejeté comme suspect et la connexion est maintenue.
Routage distribué : votre trafic doit être fragmenté. Les API d'entreprise critiques, les scripts de travail et les flux multimédias ne doivent pas transiter par un unique itinéraire. Le réseau doit équilibrer dynamiquement la charge entre plusieurs serveurs proxy indépendants, en modifiant les ports et les paramètres de chiffrement selon le niveau de dégradation constaté sur le nœud du fournisseur.
Le réseau ne fonctionnera plus de manière prévisible. Pour préserver vos processus métier et votre vie privée, vous devez renoncer à l'illusion d'un « internet stable » et bâtir des systèmes flexibles et adaptatifs, capables de détecter les manipulations de trafic cachées avant qu'elles ne paralysent votre activité.
#cybersécurité #TSPU #DPI #contournementdesblocages #VLESS #Reality #filtragedutrafic #vpn-top-shop