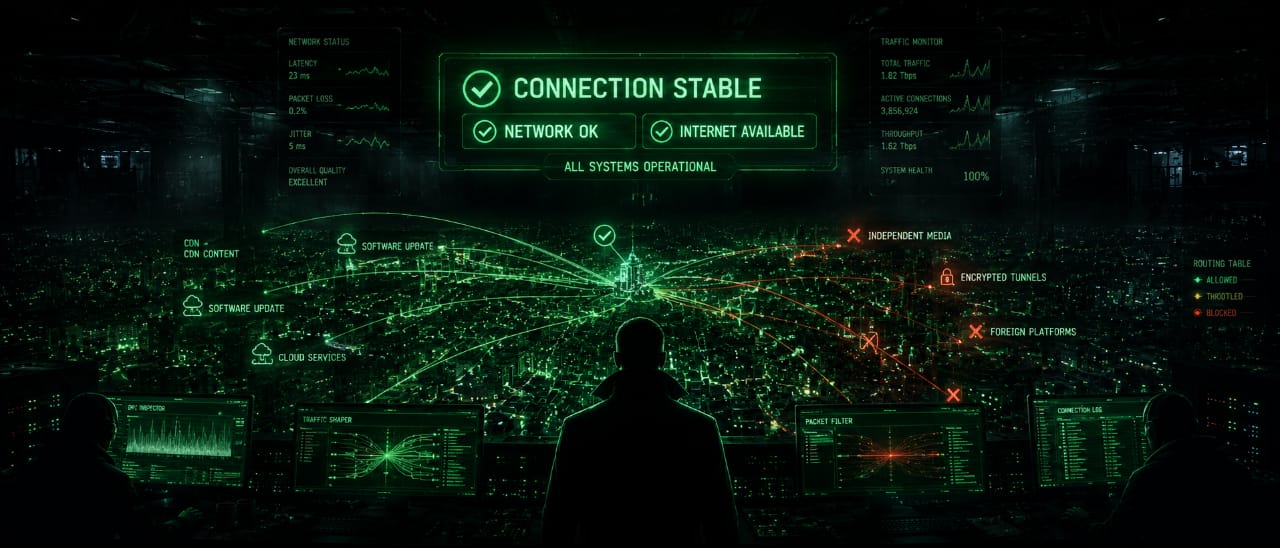
Когда наступает очередное утро, большинство пользователей проверяют доступность сети по старой привычке: «Сайт открывается? Страница грузится? Значит, всё работает». Но если заглянуть под капот сетевого трафика за прошедшие сутки, становится очевидно — эпоха грубых, демонстративных блокировок с заглушками провайдеров официально сменяется эрой «тихой» деградации и избирательной изоляции.
Современные комплексы ТСПУ (Технические средства противодействия угрозам), установленные на узлах магистральных провайдеров, больше не рубят каналы топором. Они действуют как прецизионный скальпель, меняя саму физику прохождения пакетов.
Давай разберем, как прямо сейчас реализуется скрытая сегрегация трафика и почему стандартные тесты доступности сети больше не показывают реальную картину.
Метод замедления: Ложное ощущение стабильности
Зачем блокировать ресурс полностью, вызывая волну общественного недовольства и массовый переход пользователей на средства обхода, если можно сделать его использование невыносимым?
Технический анализ последних паттернов фильтрации показывает, что ТСПУ всё чаще используют метод искусственного ограничения пропускной способности (shaping) и умышленного отбрасывания пакетов (packet loss):
Анализ сигнатур (Heuristics): DPI-контуры анализируют не IP-адрес назначения, а структуру самого соединения. Если алгоритм видит характерный для потокового видео или зашифрованного туннеля паттерн, скорость на этом конкретном направлении искусственно занижается до условных 128 Кбит/с.
Эффект «усталости» пользователя: Для обывателя сайт не заблокирован — он просто «лагает» или долго открывается. Пользователь винит свой роутер, плохой тариф или перегруженный сервер, закрывает вкладку и уходит на «одобренные», быстрые локальные альтернативы. Цель цензуры достигнута без единой строчки в официальных реестрах.
Подмена TCP-ответов и инъекция RST-пакетов
Еще один глубокий аналитический срез последних дней — активизация скрытых атак типа Man-in-the-Middle (Мини-в-середине) на уровне магистрали. Когда твое устройство пытается установить рукопожатие (Handshake) с удаленным сервером по протоколу TLS, ТСПУ перехватывает этот запрос.
Вместо того чтобы просто заблокировать порт, железка провайдера генерирует и отправляет твоему устройству ложный пакет с флагом RST (Reset) или FIN (Finish) от имени целевого сайта. Твой браузер уверен, что удаленный сервер сам разорвал соединение из-за ошибки или перегрузки.
В логах это выглядит как рядовой сбой сети (Connection Reset), хотя на самом деле это была направленная фильтрация. Прямые VPN-протоколы (WireGuard, OpenVPN) в такой среде уничтожаются за милисекунды, так как их заголовки для DPI выглядят как открытая книга.
Архитектура невидимого сопротивления
В условиях, когда Система симулирует сетевые сбои вместо явных запретов, классические методы диагностики (вроде обычного ping или traceroute) становятся бесполезными. Защита данных и критического трафика должна адаптироваться к правилам игры «тихой войны».
Использование Stealth-транспортов: Единственный способ пробить контур ТСПУ, имитирующий сетевую деградацию — сделать так, чтобы твой зашифрованный трафик технически ничем не отличался от обычной загрузки веб-страницы. Протоколы нового поколения (VLESS с надстройкой Reality) используют технику обфускации, при которой стартовое TLS-рукопожатие полностью копирует параметры разрешенного, крупного западного или локального ресурса из «белого списка». Для DPI-системы ты просто читаешь легитимный сайт.
Динамический анализ задержек (Active Probing Mitigation): Современные утилиты обхода блокировок учатся распознавать ложные RST-пакеты, прилетающие от цензора. Если приложение видит, что ответ на запрос пришел аномально быстро (быстрее, чем физически позволяет скорость света до удаленного сервера), этот пакет отбрасывается как сомнительный, а соединение продолжает удерживаться.
Распределенная маршрутизация: Твой трафик должен быть фрагментирован. Критически важные корпоративные API, рабочие скрипты и медиа-потоки нельзя пускать через один маршрут. Сеть должна динамически балансировать между несколькими независимыми прокси-серверами, меняя порты и параметры шифрования в зависимости от того, какой уровень деградации зафиксирован на узле провайдера.
Сеть больше не будет работать предсказуемо. Чтобы сохранить бизнес-процессы и личную приватность, нужно отказаться от веры в «стабильный интернет» и строить гибкие, адаптивные системы, способные распознавать скрытые манипуляции с трафиком до того, как они парализуют твою работу.
#кибербезопасность #ТСПУ #DPI #обходблокировок #VLESS #Reality #фильтрациятрафика #vpn-top-shop