Imaginez que vous louiez un coffre-fort dans un dépôt central en ville. Autour de vous, d'épais murs en béton, des gardes à l'entrée qui vérifient les badges et une porte blindée verrouillée à quadruple tour. Mais il y a un hic : votre compartiment individuel à l'intérieur est fait de contreplaqué fin, et la passerelle du contremaître surplombe la salle commune. Le maître d'œuvre possède le passe-partout de toutes les cloisons intérieures, peut à tout moment jeter un œil par l'interstice entre les planches pour voir ce qui se trouve sur votre table, et au moindre signal de service, fait coulisser discrètement la paroi arrière de votre casier pendant que vous restez persuadé d'avoir le seul verrou sous contrôle.
C'ก็ตาม (C'est exactement) ainsi que se présente toute location de serveur virtuel (VPS/VDS) auprès de fournisseurs de cloud public. L'administrateur déploie des chaînes cryptographiques robustes, configure le chiffrement des partitions par LUKS, mais oublie l'axiome fondamental du monde physique : vous exécutez votre code dans un espace de mémoire vive qui appartient à autrui.
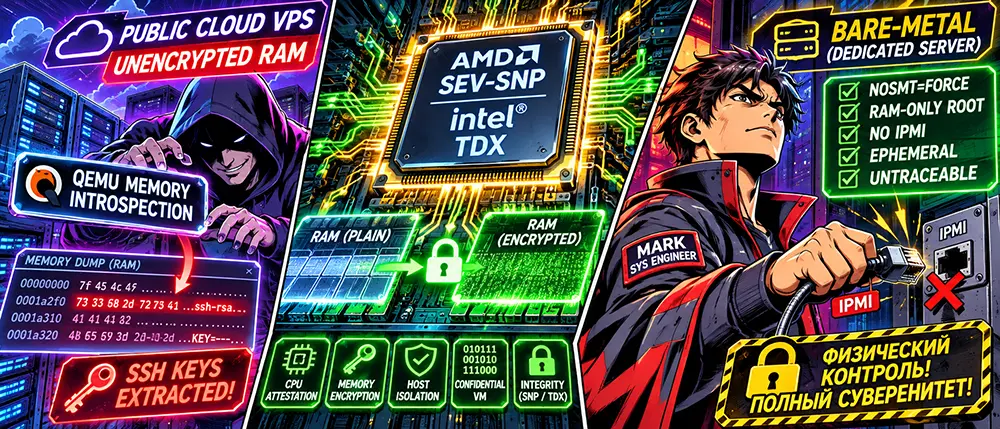
Pour le système hôte (l'hyperviseur KVM, Xen ou VMware ESXi), le système d'exploitation invité n'est qu'un simple processus isolé parmi d'autres. Au moment où le serveur déchiffre le disque pour fonctionner, la clé maître de déchiffrement atterrit dans la mémoire vive (RAM). N'importe quel ingénieur du centre de données ou processus tiers disposant des privilèges root sur le nœud de base peut extraire ces clés en une fraction de seconde, via un simple cliché (snapshot) de la mémoire opérationnelle ou en lisant les descripteurs du noyau.
Stop. Si vous croyez sincèrement qu'un disque protégé par mot de passe sur une machine virtuelle chez Hetzner, AWS ou DigitalOcean protège votre périmètre privé d'une saisie, fermez cet onglet. Continuez d'admirer les certificats de sécurité verts de votre panneau de contrôle.
Mais si vous posez vos mains sur le silicium brut, comprenez la physique des fuites via le cache processeur L3 et souhaitez bâtir un périmètre impossible à vider par un dump mémoire — même avec un accès physique de l'hébergeur au rack —, descendez dans le bunker matériel.
Architecture des murs de verre : comment l'hyperviseur éventre les systèmes invités
Le mythe de la sécurité en virtualisation repose sur une mauvaise compréhension des frontières de responsabilité du noyau. L'isolation logicielle entre machines virtuelles ne protège que contre les attaques de bas niveau provenant d'une VM voisine, mais elle se révèle totalement impuissante face au niveau de gestion supérieur (Ring -1) :
- Dump direct de l'espace d'adressage via l'introspection mémoire (Memory Introspection).
- Dans l'architecture Linux KVM, une machine virtuelle est représentée par le processus
qemu-system-x86_64. Toute la mémoire vive de l'OS invité est mappée dans l'espace d'adressage virtuel de ce processus sur l'hôte. Une commande du type : - Bash
gdb --pid $(pgrep -f "guest_vm_name") -ex "dump memory /tmp/guest_ram.dump 0x0 0x7fffffff"
- extrait l'image brute de la mémoire du serveur virtuel sur le disque en quelques secondes. Ensuite, l'utilitaire
volatility3repère dans le dump les structures du noyau Linux, récupère les clés privées WireGuard/Xray, les sessions SSH ouvertes et les mots de passe maîtres des bases de données en clair. - Canaux cachés matériels via la microarchitecture du processeur (Cross-VM Side-Channel).
- Même si le fournisseur jure ne pas fouiller dans la mémoire de ses clients, les machines virtuelles partagent les cœurs physiques d'un même processeur. Le mécanisme d'hyper-threading (Simultaneous Multithreading, SMT) mutualise les pipelines de calcul. Les attaques de type MDS (Microarchitectural Data Sampling), L1TF (Foreshadow) et les manipulations du cache L3 (Flush+Reload) permettent à du code malveillant issu d'une VM voisine à bas coût de reconstruire les octets des clés de chiffrement transitant par les registres du processeur en temps réel.
- Portes dérobées matérielles des contrôleurs de gestion (IPMI / iDRAC / BMC).
- La location de serveurs bare-metal dans des centres de données économiques comporte un autre risque : le contrôleur de gestion de carte mère (Baseboard Management Controller ou BMC). Il s'agit d'un micro-ordinateur indépendant implanté sur la carte mère, fonctionnant sous sa propre version fermée de Linux. Il accède directement au bus PCIe et à la mémoire système via le DMA (Direct Memory Access). Si le port IPMI est exposé sur le réseau public de l'hébergeur avec un mot de passe par défaut, ou s'il est vulnérable à un dépassement de tampon, un observateur externe peut lire le contenu du serveur en contournant le système d'exploitation, même lorsque l'hôte est éteint.
Souveraineté technique : l'isolation au niveau du silicium matériel
La mise en place d'un périmètre véritablement indépendant impose de délaisser les illusions logicielles au profit d'enclaves validées matériellement (Confidential Computing) et d'un contrôle absolu du matériel physique.
1. Chiffrement matériel de la mémoire (AMD SEV-SNP et Intel TDX)
Les plateformes de serveurs modernes prennent en charge la technologie Secure Encrypted Virtualization with Secure Nested Paging (SEV-SNP) :
- Un coprocesseur de sécurité dédié (AMD Secure Processor) est intégré directement au sein du processeur.
- Chaque page de mémoire vive d'une machine virtuelle isolée est chiffrée à la volée par une clé matérielle unique AES-128 ou AES-256, gérée directement par le contrôleur mémoire.
- L'hyperviseur gère l'allocation des pages physiques, mais si l'hôte tente de lire des octets dans la mémoire de l'invité, le contrôleur ne renvoie qu'un bruit cryptographique illisible. Toute tentative de substitution d'une page mémoire par l'hôte est détectée via la table de contrôle d'intégrité RMP (Reverse Map Table), provoquant l'arrêt d'urgence immédiat de l'invité.
2. Air-Gap cryptographique et élimination des vecteurs DMA
Le serveur physique doit être totalement dépourvu de canaux de gestion externes non vérifiés. L'interface IOMMU (I/O Memory Management Unit) doit être activée en mode strict afin de bloquer tout accès non autorisé de contrôleurs externes (cartes réseau, hôtes USB) vers les adresses mémoires hébergeant les clés cryptographiques du noyau.
Protocole d'ingénierie défensive : déploiement d'un nœud autonome Zero Trust
L'assemblage d'un serveur souverain sur votre propre matériel physique ou sur un serveur dédié isolé repose sur le principe de l'élimination totale des ressources partagées.
- Neutralisation matérielle de l'IPMI/BMC au niveau physique.
- Le câble réseau branché sur le port de gestion dédié du BMC doit être déconnecté physiquement. Si un accès distant à la console s'avère absolument indispensable, l'interface doit être configurée pour fonctionner exclusivement via un VLAN fermé et isolé, accessible uniquement par le biais d'une clé matérielle physique depuis un routeur séparé, sans passerelle vers l'Internet public :
- Plaintext
# Désactivation de l'interface web et des protocoles non sécurisés via ipmitool en local :
ipmitool lan set 1 access off
ipmitool raw 0x06 0x48 0x00 # Désactivation complète du port de service distant
- Protection du noyau contre les attaques inter-processus (paramètres du chargeur GRUB).
- Sur un serveur bare-metal, les mécanismes de partage des pipelines de calcul sont intégralement désactivés. Les options d'isolation des threads processeur sont ajoutées au fichier
/etc/default/grub:
- Plaintext
GRUB_CMDLINE_LINUX="spectre_v2=on spec_store_bypass_disable=on l1tf=full,force mds=full,nosmt nosmt=force iommu=force amd_iommu=force_isolation slab_nomerge pti=on init_on_alloc=1 init_on_free=1"
Le paramètre nosmt=force désactive les cœurs virtuels de l'Hyper-Threading, supprimant ainsi la possibilité physique d'attaques par le cache partagé des registres. Les directives init_on_alloc=1 et init_on_free=1 garantissent la mise à zéro des pages mémoire lors de leur allocation et de leur libération, prévenant toute lecture de dumps résiduels.
- Environnement opérationnel éphémère (Racine en RAM uniquement avec autodestruction).
- Le système de fichiers racine est déployé exclusivement en mémoire vive à partir d'une image chiffrée immuable (initramfs). En cas de coupure d'alimentation ou de perte de liaison physique, les données s'effacent sans laisser de traces résiduelles sur les supports à semi-conducteurs (SSD) :
- Bash
# Montage de l'espace de travail sensible dans un disque RAM chiffré
modprobe brd rd_nr=1 rd_size=4194304 # Création d'un bloc ram0 de 4 Go
cryptsetup open --type plain --key-file /dev/urandom /dev/ram0 secure_vault
mkfs.ext4 -m 0 /dev/mapper/secure_vault
mount /dev/mapper/secure_vault /opt/secure_workdir
- Lors d'un redémarrage soudain, la clé jetable générée depuis
/dev/urandoms'évapore des registres, transformant l'image stockée sur le périphérique en un ensemble d'entropie irrécupérable.
- Isolation réseau par cloisonnement de la pile de sockets (Network Namespaces + BPF).
- Les démons de tunneling et les bases de données sont isolés dans des espaces de noms réseau indépendants, reliés à l'interface externe uniquement par l'intermédiaire d'un filtre strict eBPF/XDP. Celui-ci rejette instantanément tout paquet ne passant pas la vérification de signature dès le premier cycle d'ingestion par la carte réseau :
- Bash
# Blocage complet du routage entre l'interface de gestion et le périmètre de données
sysctl -w net.ipv4.ip_forward=0
sysctl -w net.ipv4.conf.all.send_redirects=0
sysctl -w net.ipv4.conf.default.send_redirects=0
L'autonomie dans le monde numérique ne s'achète pas via un abonnement mensuel à un hébergement tiers agrémenté de jolis graphiques de charge. Tant que le processeur exécutant vos instructions obéit au code d'un hyperviseur extérieur, les frontières de votre foyer numérique sont tracées à la craie sur le bitume. La véritable souveraineté commence là où chaque octet en mémoire vive est chiffré par votre propre silicium, où le câble réseau rejoint un port physique isolé, et où la clé de la porte d'entrée n'existe qu'en un seul exemplaire entre vos mains.