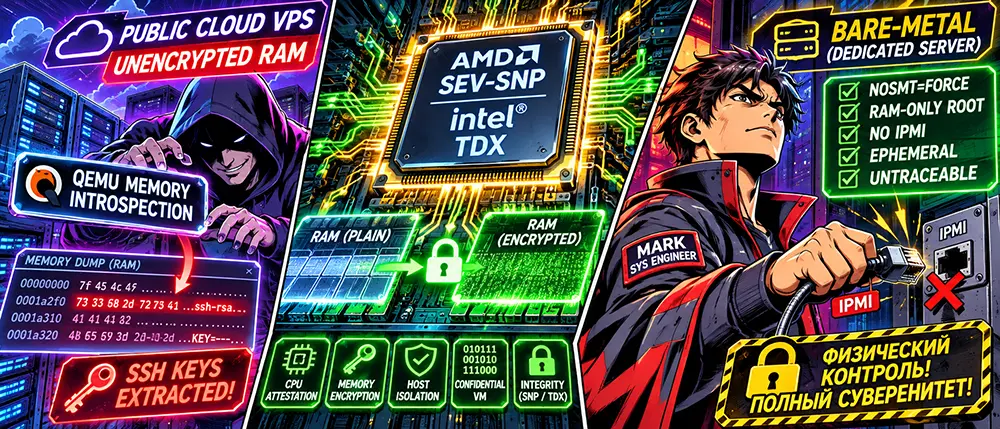
Представь, что ты арендовал сейфовую ячейку в центральном городском депозитарии. Вокруг толстые бетонные стены, охрана у входа проверяет пропуска, а бронированная дверь бункера закрыта на четыре поворота. Но есть нюанс: твоя индивидуальная ячейка внутри сколочена из тонкой фанеры, а над общим залом нависает помост дежурного коменданта. Комендант держит мастер-ключ от всех внутренних задвижек, в любой момент может заглянуть через зазор между досками и посмотреть, что лежит у тебя на столе, а по служебному свистку тихо выдвигает заднюю стенку ящика, пока ты уверен, что единственный замок под контролем.
Именно так выглядит любая аренда виртуального сервера (VPS/VDS) у публичных облачных провайдеров. Администратор разворачивает стойкие криптографические цепочки, настраивает LUKS-шифрование разделов, но забывает главную аксиому физического мира: ты запускаешь свой код внутри чужого пространства оперативной памяти.
Для хост-системы (гипервизора KVM, Xen или VMware ESXi) гостевая операционная система является лишь обычным изолированным процессом. В момент, когда сервер расшифровывает диск для работы, закрытый мастер-ключ падает в оперативную память RAM. Любой инженер дата-центра или сторонний процесс с правами root на базовом узле выкачивает эти ключи за доли секунды через банальный снимок оперативной памяти или чтение дескрипторов ядра.
Стоп. Если вы искренне верите, что диск с паролем на виртуалке в Hetzner, AWS или DigitalOcean спасает приватный контур от изъятия, закрывайте вкладку. Продолжайте любоваться зелеными сертификатами безопасности в панели управления.
Но если вы держите свои руки на голом кремнии, понимаете физику утечек через процессорный кэш L3 и хотите построить периметр, который невозможно выпотрошить дампом памяти даже при физическом доступе хостера к стойке, спускайтесь в аппаратный бункер.
Архитектура прозрачных стен: как гипервизор потрошит гостевые системы
Миф о безопасности виртуализации строится на непонимании границ ответственности ядра. Программная изоляция между виртуальными машинами работает только против атак низкого уровня из соседней виртуалки, но абсолютно бессильна против вышестоящего уровня управления (Ring -1):
- Прямой дамп адресного пространства через Memory Introspection.
- В архитектуре Linux KVM виртуальная машина представлена процессом
qemu-system-x86_64. Вся оперативная память гостевой ОС отображается в виртуальное адресное пространство этого процесса на хосте. Команда вида: - Bash
gdb --pid $(pgrep -f "guest_vm_name") -ex "dump memory /tmp/guest_ram.dump 0x0 0x7fffffff"
- выгружает сырой образ памяти виртуального сервера на диск за несколько секунд. Дальше утилита
volatility3находит в дампе структуры ядра Linux, вытягивает приватные ключи WireGuard/Xray, открытые SSH-сессии и мастер-пароли баз данных в открытом виде. - Аппаратные каналы утечки через микроархитектуру CPU (Cross-VM Side-Channel).
- Даже если провайдер клянется, что не заглядывает в память клиентов, виртуальные машины делят физические ядра одного процессора. Механизм гипертрейдинга (Simultaneous Multithreading, SMT) объединяет конвейеры вычислений. Атаки класса MDS (Microarchitectural Data Sampling), L1TF (Foreshadow) и манипуляции с кэшем L3 (Flush+Reload) позволяют вредоносному коду из соседней дешевой виртуалки реконструировать байты ключей шифрования, проходящие через регистры процессора в реальном времени.
- Аппаратные бэкдоры сервисных контроллеров (IPMI / iDRAC / BMC).
- Аренда bare-metal серверов в дешевых дата-центрах таит другую угрозу: Baseboard Management Controller (BMC). Это отдельный независимый микрокомпьютер на материнской плате, работающий под собственной закрытой версией Linux. Он имеет прямой доступ к шине PCIe и системной памяти через DMA (Direct Memory Access). Если порт IPMI выставлен в общую сеть хостинга со стандартным паролем или уязвим к переполнению буфера, внешний наблюдатель читает содержимое сервера в обход операционной системы даже при выключенном питании хоста.
Технический суверенитет: изоляция на уровне аппаратного кремния
Создание подлинно независимого контура требует перехода от программных иллюзий к аппаратно подтвержденным анклавам (Confidential Computing) и полному контролю над физическим железом.
1. Аппаратное шифрование памяти (AMD SEV-SNP и Intel TDX)
Современные серверные платформы поддерживают технологию Secure Encrypted Virtualization with Secure Nested Paging (SEV-SNP):
- Внутри процессора размещается выделенный защищенный сопроцессор безопасности (AMD Secure Processor).
- Каждая страница оперативной памяти изолированной виртуальной машины шифруется на лету уникальным аппаратным ключом AES-128 или AES-256 прямо в контроллере памяти.
- Гипервизор управляет выделением физических страниц, но при попытке хоста прочитать байты из памяти гостя контроллер отдает нечитаемый криптографический шум. Попытка хоста подменить страницу памяти детектируется через таблицу проверки целостности RMP (Reverse Map Table), вызывая немедленную аварийную остановку гостя.
2. Криптографический Air-Gap и ликвидация DMA-векторов
Физический сервер обязан быть лишен непроверенных каналов внешнего управления. Интерфейс IOMMU (I/O Memory Management Unit) активируется в жестком режиме, блокируя несанкционированный доступ любых внешних контроллеров (сетевых карт, USB-хостов) к адресам памяти, содержащим криптографические ключи ядра.
Инженерный протокол защиты: развертывание автономного узла Zero Trust
Сборка суверенного сервера на собственном физическом железе или изолированном выделенном сервере строится по принципу ликвидации любых разделяемых ресурсов.
- Аппаратная кастрация IPMI/BMC на физическом уровне.
- Сетевой кабель из выделенного порта управления BMC выдергивается физически. Если удаленный доступ к консоли критически необходим, интерфейс настраивается на работу исключительно через изолированный закрытый VLAN, доступный только через физический аппаратный ключ с отдельного маршрутизатора без шлюза в открытый интернет:
- Plaintext
# Отключение веб-интерфейса и небезопасных протоколов через ipmitool локально:
ipmitool lan set 1 access off
ipmitool raw 0x06 0x48 0x00 # Полное отключение удаленного сервисного порта
- Защита ядра от межпроцессорных атак (Параметры загрузчика GRUB).
- На bare-metal сервере полностью деактивируются механизмы совместного использования вычислительных конвейеров. В
/etc/default/grubвносятся флаги ядра, изолирующие процессорные потоки:
- Plaintext
GRUB_CMDLINE_LINUX="spectre_v2=on spec_store_bypass_disable=on l1tf=full,force mds=full,nosmt nosmt=force iommu=force amd_iommu=force_isolation slab_nomerge pti=on init_on_alloc=1 init_on_free=1"
Параметр nosmt=force отключает виртуальные ядра Hyper-Threading, устраняя физическую возможность атак через разделяемый кэш регистров. Директивы init_on_alloc=1 и init_on_free=1 гарантируют зануление страниц памяти при выделении и освобождении, предотвращая чтение остаточных дампов.
- Эфемерная оперативная среда (RAM-Only Root с автодеструкцией).
- Корневая файловая система разворачивается исключительно в памяти из неизменяемого зашифрованного образа (initramfs). При отключении питания или потере физического линка данные исчезают без остаточного следа на твердотельных накопителях:
- Bash
# Монтирование чувствительного рабочего пространства в зашифрованный ram-диск
modprobe brd rd_nr=1 rd_size=4194304 # Создание блока ram0 на 4GB
cryptsetup open --type plain --key-file /dev/urandom /dev/ram0 secure_vault
mkfs.ext4 -m 0 /dev/mapper/secure_vault
mount /dev/mapper/secure_vault /opt/secure_workdir
- При внезапной перезагрузке одноразовый ключ из
/dev/urandomиспаряется из регистров, превращая образ на блочном устройстве в невосстановимый массив энтропии.
- Сетевая изоляция через отсечение стека сокетов (Network Namespaces + BPF).
- Рабочие демоны туннелирования и базы данных изолируются в независимые сетевые пространства имен, соединенные с внешним интерфейсом только через жесткий фильтр eBPF/XDP, отбрасывающий любые пакеты, не прошедшие проверку сигнатуры на нулевом такте приема сетевой картой:
- Bash
# Полная блокировка маршрутизации между интерфейсом управления и контуром данных
sysctl -w net.ipv4.ip_forward=0
sysctl -w net.ipv4.conf.all.send_redirects=0
sysctl -w net.ipv4.conf.default.send_redirects=0
Автономия в цифровом мире не покупается ежемесячной подпиской на чужой хостинг с красивыми графиками нагрузки. Пока процессор, исполняющий твои инструкции, подчиняется чужому коду гипервизора, границы твоего цифрового дома нарисованы мелом на асфальте. Настоящая суверенность начинается там, где каждый байт в оперативной памяти зашифрован собственным кремнием, сетевой провод ведет в изолированный физический порт, а ключ от входной двери существует в единственном экземпляре в твоих руках.