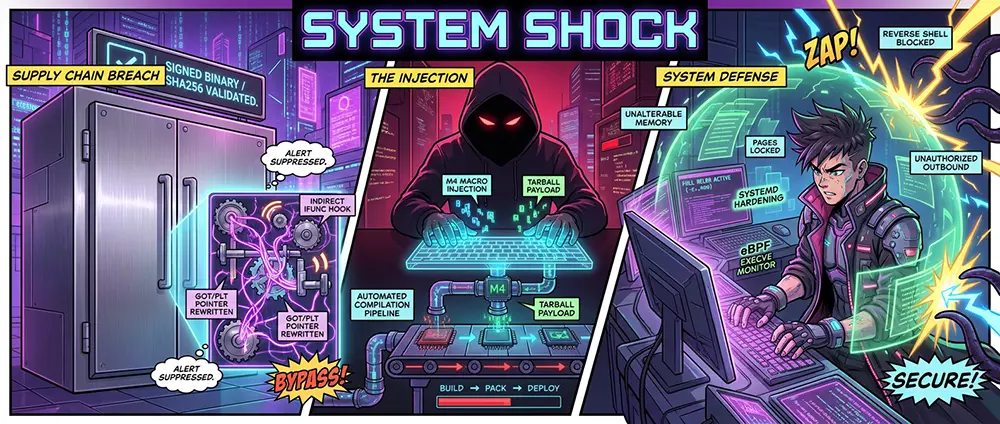
Imaginez un complexe résidentiel de standing doté d'un service de sécurité 24h/24, de portes blindées et de caméras à chaque étage. Les résidents se sentent en sécurité : impossible qu'une mouche traverse le périmètre. Mais un jour, la société de gestion décide de remplacer les charnières de toutes les portes de l'immeuble. La commande est confiée à un vieux serrurier discret qui lubrifie les serrures à la perfection depuis cinq ans. Le serrurier prend une pièce standard d'usine et usure une rainure microscopique à l'intérieur du mécanisme de rotation. La clé ordinaire ouvre la serrure comme avant. L'agent de sécurité à l'entrée observe le fonctionnement habituel du mécanisme. Mais si l'on insère un passe-partout spécial et qu'on le tourne selon un angle précis, la serrure s'ouvre sans le moindre clic, et l'alarme interprète l'événement comme une ouverture légitime.
C'est exactement ainsi que se manifeste une attaque sur la chaîne d'approvisionnement (supply-chain attack) au sein d'une infrastructure serveur. Les administrateurs passent des semaines à configurer des pare-feu, à isoler des bases de données et à peaufiner les configurations NGINX, tout en oubliant un axiome fondamental : un serveur est composé de centaines de bibliothèques tierces. Il suffit d'implanter un crochet discret dans un seul composant système bas niveau pour que toute la muraille cryptographique s'effondre avant même que le système d'exploitation n'ait le temps de journaliser le moindre paquet suspect.
Stop. Si vous pensez que la commande apt update && apt upgrade planifiée rend automatiquement votre système invulnérable, fermez cet onglet. Continuez de croire en l'infaillibilité des miroirs de distribution officiels.Mais si vous avez ne serait-ce qu'une seule fois compilé un logiciel à partir des sources, pisté une substitution de symboles via LD_PRELOAD, fouillé dans les tables de liaison ELF et que vous souhaitez comprendre comment la compromission d'une infrastructure de build contourne la vérification des signatures numériques — bienvenue dans la salle des machines des bibliothèques système.Architecture du sabotage : interception de symboles dans les tables GOT/PLT
Une intrusion via un composant système compromis (l'exemple le plus éclatant étant l'introduction d'une porte dérobée via des macros m4 obfusquées dans les scripts de build, comme lors du cas retentissant de liblzma/XZ) diffère fondamentalement des attaques classiques par interface web. L'attaquant n'a pas besoin de chercher une faille de dépassement de tampon dans le démon NGINX ou OpenSSH lui-même. Le problème est résolu au stade de la liaison dynamique des bibliothèques.
Lorsqu'un fichier binaire est chargé par le noyau Linux, le chargeur ld.so effectue la liaison des fonctions importées :
- Table des décalages globaux (Global Offset Table, GOT) et table de liaison procédurale (Procedure Linkage Table, PLT).
- L'exécutable ne connaît pas les adresses physiques exactes des fonctions de bibliothèque en mémoire vive avant le chargement, en raison du mécanisme ASLR. Au lieu d'un appel direct, le code saute dans la section
.plt, qui lit un pointeur depuis.got.plt. - Interception de la résolution via le mécanisme IFUNC (Indirect Functions).
- L'extension GNU IFUNC permet aux développeurs de bibliothèques de sélectionner dynamiquement l'implémentation d'une fonction à l'exécution (par exemple, choisir des instructions AVX-512 ou SSE en fonction du processeur). Le code malveillant s'intègre précisément dans le constructeur de la fonction IFUNC. À ce stade, les pages mémoire
.gotsont encore ouvertes en écriture (PROT_WRITE). - Correction des pointeurs dans la mémoire du démon.
- La bibliothèque injectée détourne l'adresse d'une fonction d'authentification critique (par exemple, la vérification de la clé publique
RSA_public_decryptau sein du sous-système cryptographique). La fonction légitime est remplacée par l'adresse du microcode de la porte dérobée.
En conséquence, le démon continue d'apparaître dans les processus comme un binaire officiel et signé, doté de sommes de contrôle sha256 valides sur le disque. Mais lors de la réception d'une connexion entrante dotée d'une signature spécialement forgée dans le champ du certificat ou de l'en-tête, le code transmet l'exécution à la charge utile en contournant les mécanismes standards PAM et de journalisation.
Commits fantômes et cécité binaire
L'audit de code classique s'avère impuissant face à un masquage multicouche au sein des pipelines de construction :
- Injection au stade de la publication.
- Dans le dépôt public sur GitHub, le code reste propre et passe tous les tests. Les injections malveillantes ne sont ajoutées que dans l'archive tarball de la version (release), générée par le mainteneur avant l'envoi dans les dépôts de paquets des distributions. Les développeurs comparant rarement les empreintes de chaque fichier d'une archive tar avec la branche git, les artefacts binaires sont imbriqués dans des fichiers de test (par exemple, des archives faussement corrompues destinées aux tests de décompression).
- Chaînes de décodage complexes dans les scripts configure.
- Le script de construction analyse à l'exécution un fichier binaire de test, extrait des octets à l'aide des utilitaires
sed,tretawk, assemble les fragments en un script shell unique et injecte un fichier objet compilé.ojuste avant l'appel à l'éditeur de liensld. - Utilisation de décompilateurs dopés à l'IA pour occulter les traces.
- Les auteurs de vulnérabilités modernes font passer leur shellcode par des optimiseurs qui imritent le style de compilation des versions standard de GCC et Clang, rendant l'analyse machine des binaires par les antivirus heuristiques pratiquement inutile.
Protocole de défense ingénieur : isolation stricte et audit du runtime
Compter sur le fait que les développeurs amont sauront protéger leurs dépôts contre le piratage de comptes est une stratégie fatale. L'infrastructure doit partir d'un principe de Zero Trust face à toute mise à jour.
- Activation du mode de verrouillage complet des tables de liaison (Full RELRO).
- Tous les services système et démons maison doivent être compilés avec des options de liaison strictes rendant la table GOT accessible exclusivement en lecture dès le démarrage :
- Plaintext
CFLAGS="-O2 -fPIE -fstack-protector-strong -D_FORTIFY_SOURCE=2"
LDFLAGS="-Wl,-z,relro,-z,now -pie"
- Le drapeau
-z,nowforce le chargeur dynamique à résoudre tous les symboles avant le lancement de l'application et à basculer immédiatement la mémoire GOT en moderead-only, bloquant toute substitution de fonction en mémoire via IFUNC/GOT. - Isolation des démons réseau via les contraintes système de Systemd.
- Même si une bibliothèque au sein de NGINX ou sshd est compromise, elle ne doit pas avoir la possibilité physique de générer de nouveaux shells ou de lire le système de fichiers. Les directives suivantes sont définies dans
/etc/systemd/system/servicename.service.d/override.conf: - Ini, TOML
[Service]
ProtectSystem=strict
ProtectHome=yes
ProtectKernelTunables=yes
ProtectKernelModules=yes
ProtectControlGroups=yes
NoNewPrivileges=yes
RestrictAddressFamilies=AF_INET AF_INET6 AF_UNIX
MemoryDenyWriteExecute=yes
- Blocage du trafic réseau non autorisé des démons au niveau du noyau.
- Le serveur web NGINX ou le proxy inverse ne doivent pas être autorisés à initier des connexions sortantes vers d'autres destinations que les sockets amont et les résolveurs DNS de confiance. Une restriction par
iptablesbasée sur l'utilisateur local permet de couper court aux tentatives d'un processus compromis d'établir un reverse shell : - Bash
# Interdiction des connexions sortantes pour l'utilisateur www-data, hors boucle locale et port de base de données de confiance
iptables -A OUTPUT -m owner --uid-owner www-data -d 127.0.0.1 -j ACCEPT
iptables -A OUTPUT -m owner --uid-owner www-data -d 10.0.0.5 -p tcp --dport 5432 -j ACCEPT
iptables -A OUTPUT -m owner --uid-owner www-data -j DROP
- Épinglage de versions (version pinning) et audit des artefacts par des builds reproductibles (Reproducible Builds).
- Refus de la mise à jour automatique des paquets critiques sur les serveurs de production sans passage préalable par un environnement de test isolé (staging). Utilisation d'outils eBPF (tels que
tetragonoufalco) pour surveiller les appelsexecveau sein des services système. Signal d'alarme : le processus du serveur web tente de lancer/bin/shou d'interagir avec l'utilitaire de gestion de paquets.
La sécurité d'un système ne peut reposer sur l'autorité de signatures numériques tierces. Au sein de l'écosystème ouvert, le vecteur de compromission s'est déplacé d'une effraction directe du périmètre vers une introduction furtive au cœur de la chaîne de confiance. Un serveur ne reste le vôtre qu'à condition de maîtriser les privilèges des processus au niveau physique et d'interdire à du code étranger de faire la loi dans la mémoire du noyau.