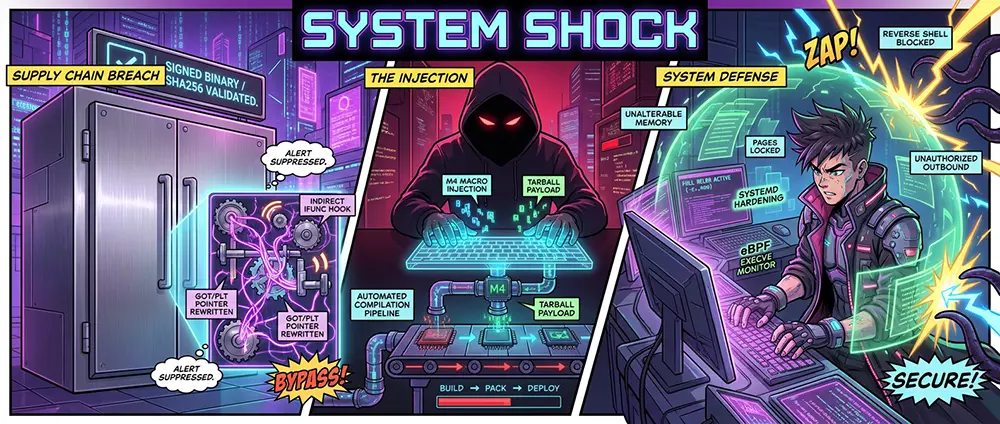
Представь элитный жилой комплекс с круглосуточной охраной, бронированными дверями и камерами на каждом этаже. Жильцы уверены в безопасности: за периметр муха не пролетит. Но однажды управляющая компания решает заменить дверные петли во всем здании. Заказ отдают старому тихому слесарю, который пять лет безупречно смазывал замки. Слесарь берет стандартную заводскую деталь и внутри поворотного механизма вытачивает микроскопический паз. Обычный ключ открывает замок как раньше. Охранник на входе видит привычную работу механизма. Но если вставить специальную отмычку и повернуть ее под определенным углом, замок распахивается без щелчка, а сигнализация считает это штатным открытием.
Именно так выглядит атака на цепочку поставок (supply-chain attack) в серверной инфраструктуре. Администраторы тратят недели на настройку фаерволов, изоляцию баз данных и вылизывание конфигураций NGINX, но забывают базовую аксиому: сервер состоит из сотен сторонних библиотек. Достаточно внедрить скрытый хук в один низкоуровневый системный компонент, и весь криптографический забор падает до того, как операционная система успеет залогировать первый подозрительный пакет.
Стоп. Если вы считаете, что команда apt update && apt upgrade по расписанию автоматически делает систему неуязвимой — закрывайте вкладку. Продолжайте верить в непогрешимость официальных зеркал дистрибутивов.Но если вы хоть раз собирали софт из исходников, отслеживали подмену символов через LD_PRELOAD, ковырялись в таблицах компоновщика ELF и хотите понять, как компрометация инфраструктуры сборки обходит проверку цифровых подписей — добро пожаловать в машинное отделение системных библиотек.Архитектура диверсии: перехват символов в таблицах GOT/PLT
Взлом через скомпрометированный системный компонент (ярчайший пример — внедрение бэкдора через обфусцированные m4-макросы в сборочных скриптах, как в резонансном кейсе liblzma/XZ) принципиально отличается от классических атак через веб-интерфейс. Атакующему не нужно искать ошибку переполнения стека в самом демоне NGINX или OpenSSH. Задача решается на этапе динамического связывания библиотек.
Когда бинарный файл загружается ядром Linux, компоновщик ld.so выполняет связывание импортируемых функций:
- Таблица глобальных смещений (Global Offset Table, GOT) и процедурная таблица связывания (Procedure Linkage Table, PLT).
- Исполняемый файл не знает точных физических адресов библиотечных функций в оперативной памяти до момента загрузки из-за механизма ASLR. Вместо прямого вызова код прыгает в секцию
.plt, которая читает указатель из.got.plt. - Перехват резолвинга через механизм IFUNC (Indirect Functions).
- Расширение GNU IFUNC позволяет разработчикам библиотек динамически выбирать реализацию функции во время выполнения (например, выбирать инструкцию AVX-512 или SSE в зависимости от процессора). Вредоносный код встраивается именно в конструктор функции IFUNC. На этом этапе страницы памяти
.gotеще открыты на запись (PROT_WRITE). - Патчинг указателей в памяти демона.
- Внедренная библиотека перехватывает адрес критической функции аутентификации (например, проверку открытого ключа
RSA_public_decryptвнутри криптографической подсистемы). Легитимная функция подменяется адресом микрокода бэкдора.
В результате демон продолжает выглядеть в процессах как официальный, подписанный бинарник с верными контрольными суммами sha256 на диске. Но при получении входящего соединения со специально сформированной сигнатурой в поле сертификата или заголовка код передает управление полезной нагрузке в обход штатных механизмов PAM и логирования.
Теневые коммиты и бинарная слепота
Классический аудит кода бессилен перед многослойной маскировкой в сборочных пайплайнах:
- Инъекция на этапе релиза.
- В публичном репозитории на GitHub код остается чистым и проходит все тесты. Вредоносные инъекции добавляются только в релизный архив tarball, который генерируется мейнтейнером перед отправкой в пакетные базы дистрибутивов. Поскольку разработчики редко сравнивают хэши каждого файла в tar-архиве с веткой git, бинарные артефакты встраиваются в тестовые файлы (например, псевдо-битые архивы для тестов распаковки).
- Сложные цепочки декодирования в скриптах configure.
- Сборочный скрипт во время выполнения парсит тестовый бинарный файл, извлекает байты через утилиты
sed,trиawk, склеивает фрагменты в единый скрипт оболочки и внедряет скомпилированный объектный файл.oпрямо перед вызовом линковщикаld. - Использование ИИ-декомпиляторов для сокрытия следов.
- Современные авторы уязвимостей пропускают шеллкод через оптимизаторы, эмулирующие стиль компиляции стандартных версий GCC и Clang, что делает машинный анализ бинарников эвристическими антивирусами практически бесполезным.
Инженерный протокол защиты: жесткая изоляция и аудит рантайма
Надеяться на то, что апстрим-разработчики удержат свои репозитории от компрометации учетных записей — фатальная стратегия. Инфраструктура обязана исходить из концепции Zero Trust к любому обновлению.
- Активация режима полной фиксации таблиц компоновщика (Full RELRO).
- Все системные сервисы и самописные демоны обязаны компилироваться с жесткими флагами линковки, делающими таблицу GOT доступной исключительно для чтения сразу после старта:
- Plaintext
CFLAGS="-O2 -fPIE -fstack-protector-strong -D_FORTIFY_SOURCE=2"
LDFLAGS="-Wl,-z,relro,-z,now -pie"
- Флаг
-z,nowзаставляет динамический линковщик разрешить все символы до запуска приложения и немедленно перевести память GOT в режимread-only, блокируя подмену функций в памяти через IFUNC/GOT. - Изоляция сетевых демонов через системные ограничения Systemd.
- Даже если библиотека внутри NGINX или sshd скомпрометирована, она не должна иметь физической возможности порождать новые оболочки и читать файловую систему. В
/etc/systemd/system/servicename.service.d/override.confвыставляются директивы: - Ini, TOML
[Service]
ProtectSystem=strict
ProtectHome=yes
ProtectKernelTunables=yes
ProtectKernelModules=yes
ProtectControlGroups=yes
NoNewPrivileges=yes
RestrictAddressFamilies=AF_INET AF_INET6 AF_UNIX
MemoryDenyWriteExecute=yes
- Блокировка несанкционированного сетевого трафика демонов на уровне ядра.
- Веб-сервер NGINX или обратный прокси не должны иметь права инициировать исходящие соединения куда-либо, кроме апстрим-сокетов и доверенных DNS-резолверов. Ограничение через
iptablesпо локальному пользователю отсекает попытки скомпрометированного процесса сбросить reverse shell: - Bash
# Запрет исходящих соединений для пользователя www-data, кроме локального лупбэка и доверенного порта базы
iptables -A OUTPUT -m owner --uid-owner www-data -d 127.0.0.1 -j ACCEPT
iptables -A OUTPUT -m owner --uid-owner www-data -d 10.0.0.5 -p tcp --dport 5432 -j ACCEPT
iptables -A OUTPUT -m owner --uid-owner www-data -j DROP
- Пиннинг версий и аудит артефактов через воспроизводимые сборки (Reproducible Builds).
- Отказ от автоматического обновления критических пакетов на боевых серверах без предварительного прогона в изолированном тестовом контуре (staging). Использование инструментов eBPF (например,
tetragonилиfalco) для мониторинга вызововexecveвнутри системных служб. Сигнал тревоги: процесс веб-сервера пытается запустить/bin/shили обратиться к утилите сборщика пакетов.
Безопасность системы не может опираться на авторитет чужих цифровых подписей. В открытой экосистеме вектор компрометации сместился с прямого взлома периметра на тихое внедрение внутрь цепочки доверия. Сервер остается вашим только до тех пор, пока вы контролируете права процессов на физическом уровне и не позволяете чужому коду хозяйничать в памяти ядра.