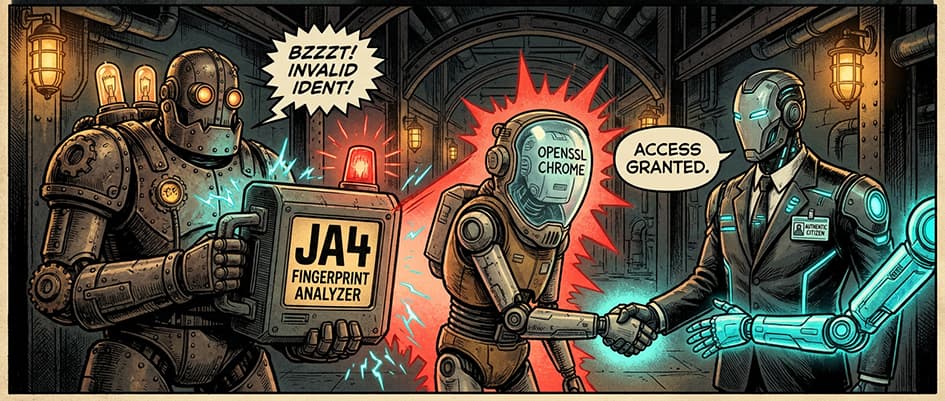
La dernière fois, nous avons balayé d'un revers de main la mascarade du « Mois de la cybersécurité » en entreprise et expliqué pourquoi les tests de phishing absurdes ne protègent en rien contre les véritables fuites de données. Aujourd'hui, conformément à notre rythme alternant « galères du quotidien et hardcore ingénierie », nous replongeons au niveau des octets, des bibliothèques cryptographiques et des analyseurs de paquets réseau.
Parlons de l'un des pièges les plus subtils et impitoyables du DPI moderne : le fingerprinting TLS et les divergences dans l'implémentation de la pile cryptographique côté client.
Un administrateur sur deux qui déploie un tunnel ou un proxy personnalisé commet l'erreur classique du débutant : il prend un client standard basé sur OpenSSL, encapsule le trafic en TLS 1.3, attribue le port 443 et se persuade que, pour un observateur extérieur, son trafic est en tout point indiscernable de celui d'un utilisateur lambda qui consulte son fil d'actualité sur Google Chrome.
Et deux jours plus tard, la connexion commence à battre de l'aile : les sessions s'interrompent pile au moment de l'établissement de la liaison, le débit chute à zéro et le serveur se retrouve instantanément dans le collimateur.
Où est l'erreur ? Le DPI n'a pas lu les données chiffrées. Il s'est simplement contenté de comparer l'empreinte de votre handshake à celle d'un navigateur de référence.
Sous le microscope du TSPU : ce qui trahit un client non standard
Lorsqu'un navigateur ouvre un site sécurisé, il envoie un paquet Client Hello. Ce paquet ne contient pas encore de données chiffrées — le client et le serveur se mettent seulement d'accord sur les règles du jeu. Mais ces quelques centaines d'octets en clair trahissent toute la « généalogie » de votre programme :
- L'ordre des suites de chiffrement (Cipher Suites). Le navigateur Google Chrome (propulsé par le moteur BoringSSL) propose des chiffrements dans un ordre très précis, optimisé pour l'accélération matérielle des processeurs modernes (par exemple, ChaCha20-Poly1305 et AES-128-GCM). La bibliothèque OpenSSL ou la pile système de curl ordencent cette liste d'une toute autre manière. Le système de filtrage calcule l'empreinte JA3/JA4 en une fraction de microseconde. Pas de correspondance avec la base des navigateurs légitimes ? Drapeau rouge.
L'ensemble et la géométrie des extensions TLS. Un vrai Chrome transmet un lot de paramètres spécifiques : supported_groups, key_share, alpn (avec une liste de protocoles strictement définie : h2, http/1.1), ainsi que des marqueurs pseudo-aléatoires Grease (Generate Random Extensions And Sustain Extensibility). Les utilitaires de ligne de commande standard ne prennent pas en charge ces extensions ou les conditionnent dans un ordre différent.
- Les valeurs Grease. Google Chrome insère délibérément des valeurs poubelles réservées dans la liste des chiffrements et des extensions (par exemple,
0x0a0aou0x1a1a) afin de vérifier si le serveur ne plante pas face à des données inconnues. Si votre paquetClient Hellorevendique un User-Agent Chrome, mais que les octets Grease manquent à l'appel, l'analyseur heuristique du DPI y verra une contrefaçon à 100 %.
L'impasse architecturale d'OpenSSL
Tenter de masquer un tunnel réseau à l'aide des bibliothèques système standard est un exercice vain :
- Une rigidité absolue. OpenSSL n'a pas été conçu pour imiter d'autres logiciels. Son empreinte est stable, prévisible et instantanément reconnue par n'importe quel équipement d'analyse par signatures.
- Une incohérence au niveau applicatif. Vous pouvez transmettre l'en-tête HTTP
User-Agent: Mozilla/5.0..., mais si le handshake cryptographique sous-jacent crie « Je suis un script Python utilisant la bibliothèque urllib3 », le classificateur dorsal du TSPU détecte immédiatement une discordance entre les couches OSI L4 et L7. - Le pattern des versions TLS. Tenter de désactiver de force les anciennes versions du protocole sans configurer correctement les extensions génère souvent une signature mathématique unique (un hachage JA4) que l'on ne retrouve que chez un appareil sur un million. C'est la cible idéale pour les systèmes d'analyse comportementale.
Contre-offensive technique : bâtir un camouflage irréprochable avec uTLS
Pour faire en sorte qu'une session de nœud privé devienne physiquement indiscernable d'un clic d'utilisateur lambda sur un lien web, la pile de handshake doit être émulée au niveau du code source :
- L'intégration de la bibliothèque uTLS. Les clients de protocoles de contournement modernes (Xray, Sing-box, Mihomo) ont abandonné les bibliothèques SSL du système au profit d'un fork modifié :
uTLS(développé en Go). Cette bibliothèque permet au client de reproduire octet par octet la structure duClient Hellode n'importe quelle application cible — jusqu'à une version spécifique de Chrome sur Windows ou de Safari sur iOS. - L'émulation dynamique du Padding et des Grease. La véritable pile d'un navigateur aligne la taille du premier paquet de handshake à l'aide d'une extension de bourrage (Padding) spécifique afin de masquer la longueur réelle des données. Activer le préréglage
chrome_autodans la configuration du client garantit la génération de valeurs Grease valides et une longueur de trame correcte. - La synchronisation avec l'ALPN (Application-Layer Protocol Negotiation). Le client est tenu de négocier le protocole de la couche application en respectant strictement le comportement du navigateur émulé. Si vous simulez une session de navigation web, l'ALPN doit placer
h2(HTTP/2) en priorité, et la taille de la fenêtre de contrôle de flux (Flow Control Window) doit copier à l'identique les paramètres du moteur Chromium.
À l'ère de l'analyse statistique approfondie, ce n'est pas celui qui chiffre son canal le plus fort qui l'emporte, mais celui dont le handshake ne se distingue pas d'un seul octet de ceux de millions d'utilisateurs ordinaires consultant simplement les actualités du matin.