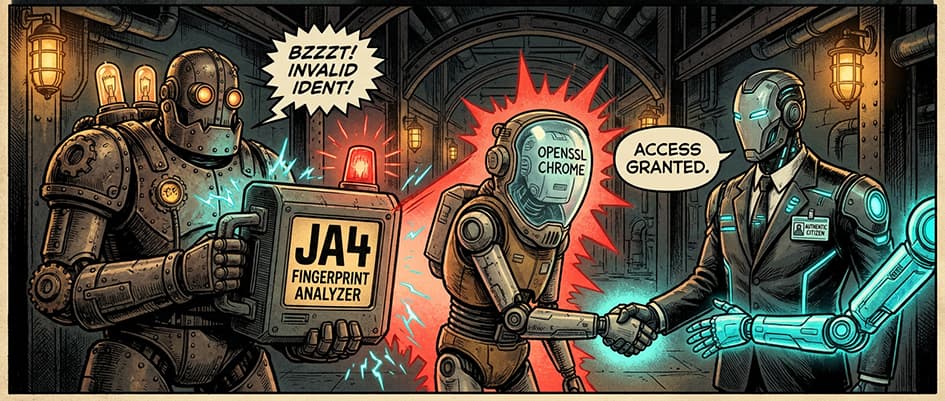
В прошлый раз мы безжалостно прошлись по показухе корпоративного «Месячника кибербезопасности» и разобрали, почему дурацкие тесты на фишинг не спасают от реальных сливов. Сегодня, строго по нашему графику чередования «житейская боль / инженерный хардкор», возвращаемся на уровень байтов, криптографических библиотек и сетевых снифферов.
Поговорим об одной из самых тонких и беспощадных ловушек современного DPI: TLS-фингерпринтинге и различиях в реализации криптографического стека на клиенте.
Каждый второй администратор, разворачивающий кастомный туннель или прокси, совершает классическую ошибку новичка: берет стандартный клиент на базе OpenSSL, заворачивает трафик в TLS 1.3, вешает порт 443 и уверен, что для внешнего наблюдателя он неотличим от обычного пользователя, листающего новостную ленту в Google Chrome.
А через два дня канал начинает «сыпаться»: соединение рвется ровно на этапе установки сессии, скорость режется до нуля, а сервер улетает под подозрение.
В чем прокол? DPI не читал зашифрованные данные. Он просто сравнил отпечаток вашего рукопожатия с эталонным браузером.
Под микроскопом ТСПУ: что выдает нестандартный клиент
Когда браузер открывает защищенный сайт, он отправляет пакет Client Hello. В этом пакете еще нет зашифрованных данных — клиент и сервер только договариваются о правилах игры. Но в этих нескольких сотнях открытых байтов зашита полная «родословная» вашей программы:
- Порядок шифров (Cipher Suites). Браузер Google Chrome (на движке BoringSSL) предлагает шифры в строго определенной последовательности, оптимизированной под аппаратное ускорение современных процессоров (например, ChaCha20-Poly1305 и AES-128-GCM). Библиотека OpenSSL или системный стек curl выстраивают этот список совершенно иначе. Фильтрующий комплекс вычисляет хеш JA3/JA4 за доли микросекунды. Не совпало с базой легитимных браузеров? Метка подозрительности.
Набор и геометрия расширений (TLS Extensions). Настоящий Chrome передает пачку специфических параметров: supported_groups, key_share, alpn (с жестко заданным списком протоколов h2, http/1.1), а также псевдослучайные маркеры Grease (Generate Random Extensions And Sustain Extensibility). Стандартные утилиты командной строки эти расширения либо не поддерживают, либо пакуют в другом порядке.
- Grease-значения. Google Chrome намеренно вставляет в список шифров и расширений зарезервированные мусорные значения (например,
0x0a0aили0x1a1a), чтобы проверить, не сломается ли сервер от неизвестных данных. Если в вашем пакетеClient Helloзаявлен User-Agent от Chrome, но внутри отсутствуют Grease-байты — для эвристического анализатора DPI это стопроцентная фальшивка.
Архитектурный тупик стандартного OpenSSL
Пытаться маскировать сетевой туннель с помощью стандартных системных библиотек — занятие бессмысленное:
- Жесткая статичность. OpenSSL не проектировался для мимикрии под другие программы. Его отпечаток стабилен, предсказуем и моментально распознается любым оборудованием сигнатурного анализа.
- Несоответствие прикладного уровня. Вы можете в заголовке HTTP передать строку
User-Agent: Mozilla/5.0..., но если криптографическое рукопожатие уровнем ниже кричит «Я скрипт на Python с библиотекой urllib3», магистральный классификатор ТСПУ мгновенно фиксирует расхождение уровней L4 и L7 OSI. - Паттерн версий TLS. Попытки принудительно отключить старые версии протокола без правильной настройки расширений часто приводят к созданию уникального математического слепка (JA4-хеша), который встречается у одного из миллиона устройств. Для систем аномального анализа это идеальная мишень.
Инженерный контрудар: строим безупречную маскировку с uTLS
Чтобы сессия приватного узла стала физически неотличима от клика живого человека по ссылке в браузере, стек рукопожатия должен эмулироваться на уровне исходного кода:
- Внедрение библиотеки uTLS. Современные клиенты протоколов обхода (Xray, Sing-box, Mihomo) отказались от использования системных SSL-библиотек в пользу модифицированного форка
uTLS(написанного на Go). Эта библиотека позволяет клиенту побайтово воспроизводить структуруClient Helloлюбого целевого приложения — вплоть до конкретного билда Chrome на Windows или Safari на iOS. - Динамическая эмуляция Grease и Padding. Настоящий браузерный стек выравнивает размер первого пакета рукопожатия специальным расширением Padding, чтобы скрыть реальную длину данных. Включение пресета
chrome_autoв конфигурации клиента гарантирует генерацию валидных Grease-значений и корректную длину кадра. - Синхронизация с ALPN (Application-Layer Protocol Negotiation). Клиент обязан согласовывать протокол прикладного уровня строго в соответствии с поведением эмулируемого браузера. Если вы маскируетесь под веб-серфинг, приоритетом в ALPN должен стоять
h2(HTTP/2), а размер окна управления потоком (Flow Control Window) обязан точно копировать параметры Chromium-движка.
В эпоху глубокого статистического анализа побеждает не тот, кто сильнее зашифровал канал, а тот, чье рукопожатие ни на один бит не отличается от миллионов рядовых пользователей, просто открывших утренние новости.